Ce date au căzut pe mâna hackerilor?
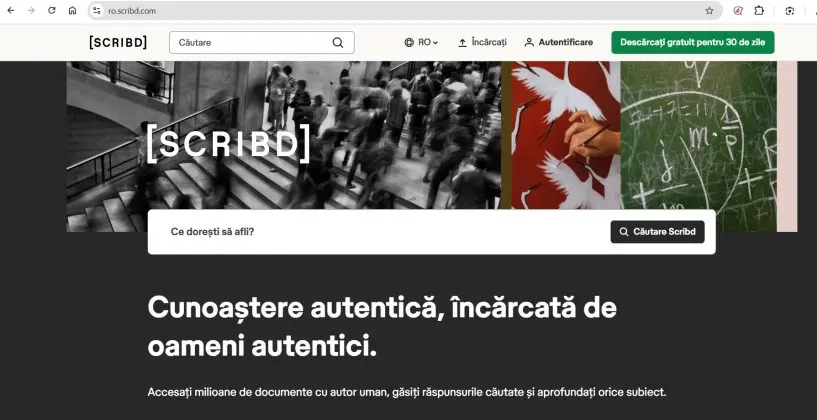
Utilizatorii din România ai platformei Scribd au început să primească avertismente de securitate, în urma unui incident cibernetic care a lovit serviciul. Compania a dat sfoară-n țară printr-o notificare oficială: o entitate externă a reușit să spargă baricadele digitale și să umble prin bazele de date.
Culture picks
 Cheltuieli cu carduri stablecoin ating 1,1 mld. $ într-o singură lună
 cheltuieli AI strică fluxul de numerar
 Trump declară roboții industriali importați o amenințare la adresa securității naționale
 Google pierde aproape 500 de miliarde de dolari într-o zi: prăbușire istorică pe bursă
Conform comunicatului, atacatorul a pus mâna pe adrese de e-mail, pe istoricul tranzacțiilor — slavă Domnului, fără detaliile cardurilor de bancă! — dar și pe listele cu titlurile căutate sau citite de oameni. Vestea bună e că, până acum, compania n-a găsit semne că informațiile furate ar fi fost folosite în mod abuziv. Chiar și așa, șefii platformei au preferat să-și anunțe clienții din timp, ca să știe toți o treabă și să se păzească.
Cum ne ferim de capcanele cibernetice?
Odată cu avertismentul, Scribd a venit și cu sfaturi anti-phishing valabile pentru toată familia de platforme: Scribd, Slideshare, Everand și Fable. Ideea de bază e simplă: nimeni de la companie nu te va suna sau nu-ți va cere date personale prin e-mail ori SMS. Specialiștii ne spun clar să nu dăm click pe linkuri dubioase, ci să intrăm direct pe site-urile oficiale: scribd. com, slideshare. net, everand. com sau fable. com.
De ce vin alertele cu porția?
Lucrurile se complică puțin la capitolul notificări. Scribd a recunoscut că alertele pleacă spre utilizatori în etape. Asta înseamnă că, dacă n-ai primit încă niciun mesaj, nu e 100% sigur că ai scăpat basma curată. Și e și normal la asemenea dimensiuni: rețeaua lor adună peste un miliard de conturi și atrage lunar peste 250 de milioane de vizitatori unici!
Ce e de făcut chiar acum?
Cei care studiază securitatea pe internet trag un semnal de alarmă: istoricul financiar și cel de lectură nu sunt deloc de lepădat pentru hackeri, care le pot folosi în atacuri de inginerie socială mult mai bine „croite”. Românii afectați au la îndemână două măsuri rapide: să stea cu ochii pe extrasele de cont și să-și schimbe parolele pe toate serviciile unde foloseau adresa de e-mail compromisă.
Pași simpli, dar care te pot salva de la pierderi financiare grele sau de la pierderea altor conturi.