Cine este TA419 și ce vrea de la experții americani în AI?
Un nou grup de spionaj cibernetic, denumit TA419, a lansat în octombrie 2026 atacuri de phishing care țintesc profesioniști din sectorul american al inteligenței artificiale: academicieni, analiști de think‑tank și cercetători juridici.
Culture picks
 Beneficiile unui monitor secundar în activitatea zilnică
 Cum au gestionat grafica consolele retro înainte de apariția GPU-urilor moderne
 Google explică cât durează crawlearea, indexarea și recuperarea după actualizări
 Unelte de monitorizare a pulsurilor integrează modele LLM locale pentru o supervisie simplificată a serverelor Proxmox
Atacurile se desfășoară prin e-mailuri în care atacatorii se prezintă ca economiști și alte figuri publice cunoscute, inducând victimele să-și dezvăluie datele de autentificare.
Specialiștii în securitate trage concluzia că grupul este aliniat cu statul chinez, deoarece infrastructura de phishing a fost localizată pe IP-uri asociate serverelor chineze.
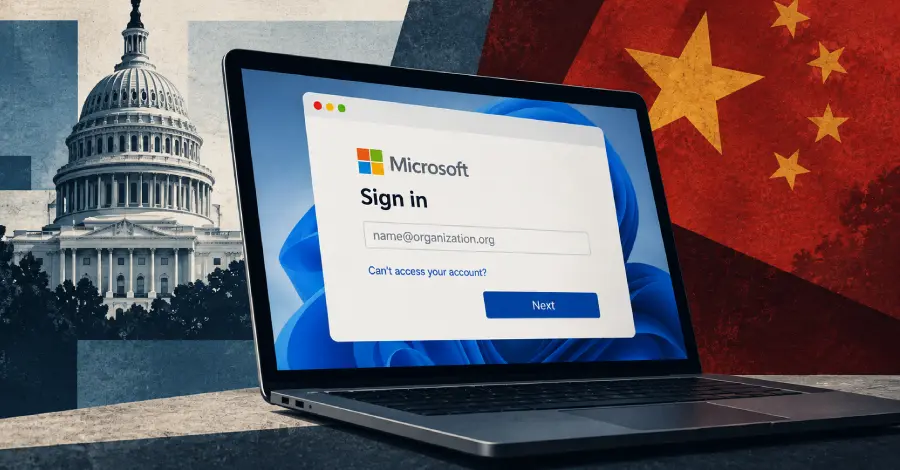
E-mailurile conțin linkuri aparent legitime către platforma Microsoft „AitM”, un instrument AI de filtrare a mesajelor.
Când utilizatorul face clic, este redirecționat către o pagină de autentificare falsă, care imită cu precizie interfața oficială Microsoft, iar datele de login sunt capturate și trimise atacatorilor.
Microsoft a lansat recent AitM pentru a reduce incidentele de phishing.
Cu toate acestea, TA419 a exploatat o vulnerabilitate a integrării sale cu ecosistemul Office 365.
Linkurile codificate au trecut filtrul AitM, iar atacatorii au inserat URL-uri malitioase în e-mailuri care păreau să treacă verificările.
Cum folosesc atacatorii Microsoft AitM pentru a înșela victimele?
După clic, victima ajunge pe o pagină de autentificare falsă, care imită cu atenție domeniul oficial Microsoft.
Cei care analizează mesajele observă indicii subtile: numele corect al destinatarului, referințe la conferințe recente și personalizarea conținutului în funcție de publicațiile recente ale acestuia.
Acest nivel de personalizare crește șansele ca datele de autentificare să fie compromițăte.
TA419 își bazează infrastructura pe un rețea distribuită de mașini compromise, permițând trimiterea unui volum mare de e-mailuri fără a fi detectat.
Se utilizează kituri de phishing open‑source și scripturi personalizate care generează URL-uri unice pentru fiecare victima.
Datele capturate sunt stocate într-o bază de date criptată și exfiltrate către servere de comandă și control din China.
Obiectivele grupului par să fie colectarea de informații, nu profit financiar.
Prin accesul la cercetări AI și documente de politică, ei pot informa strategia chineză de dezvoltare AI și pot anticipa schimbări de reglementare din SUA.
Cum afectează aceste atacuri cercetarea și politica în domeniul AI?
Se suspectează că atacatorii ar putea, de asemenea, să colecteze date personale pentru campanii viitoare de inginerie socială sau pentru potențială amenințare.
Campania TA419 evidențiază vulnerabilitatea cercetătorilor de top la spionajul cibernetic susținut de stat.
Dacă atacatorii obțin modele AI avansate sau proiecte de politică, aceștia ar putea reîncerca algoritmi proprietari sau influența cadrul legislativ american.
Incidentele subliniază necesitatea autentificării cu doi factori și a protocoalelor stricte de verificare a e-mailurilor în mediile academice și de politică.
Mai multe universități din SUA au început să impună autentificarea cu doi factori pentru tot personalul și cercetătorii.
Think‑tanks revizuiesc protocoalele de securitate a e-mailurilor, iar Departamentul de Securitate Internă al SUA a emis un avertisment despre amenințarea TA419.
Microsoft lucrează la un patch pentru a remedia defectul de filtrare AitM care a permis linkurilor malitioase să treacă.
Acest incident reaminteste că chiar și cele mai avansate instrumente de securitate pot fi subjugate de adversarii sofisticati.
Ce trebuie să știi despre atacurile de phishing TA419?
Pe măsură ce cercetarea AI continuă să crească în importanță strategică, protejarea datelor intelectuale și personale a cercetătorilor va deveni din ce în ce mai critică.
Ce este TA419?
TA419 este un grup de spionaj cibernetic legat de China care folosește phishing pentru a fura credențiale de la experții americani în AI.
Cum au trecut e-mailurile de phishing filtrul AitM al Microsoft?
Atacatorii au folosit URL-uri codificate care exploatează o vulnerabilitate în logica de filtrare AitM, permițând linkurilor malitioase să treacă ca fiind legitime.
Ce pot face instituțiile pentru a se proteja?
Implementarea autentificării cu doi factori, instruirea personalului în inginerie socială și actualizarea regulată a filtrelor de e-mail.
Într-o lume în care AI devine un pilon strategic, atacurile de phishing sofisticate ca cele ale TA419 subliniază importanța unei securități robuste și a unei conștientizări constante a amenințărilor cibernetice.