Cum funcționează ARTEX în atacuri cibernetice?
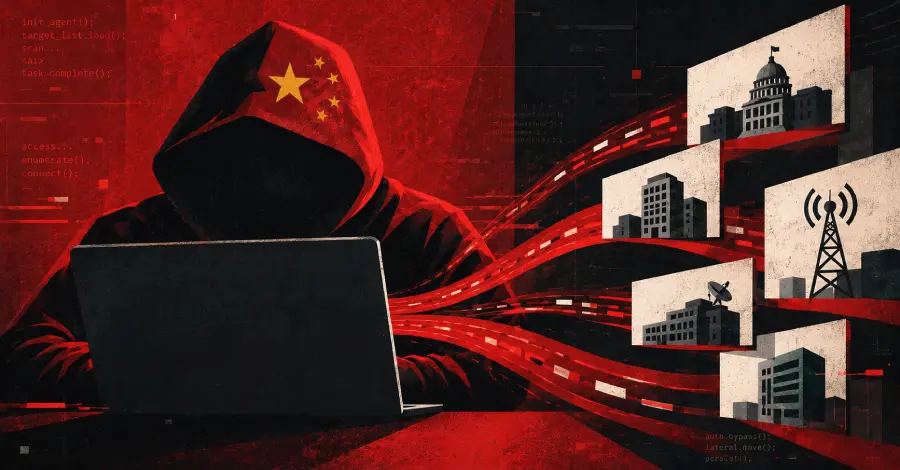
Hackeri sprijiniți de statul chinez au folosit un instrument de inteligență artificială bazat pe Go, numit ARTEX, pentru a lansa atacuri coordonate împotriva a peste 200 organizații din toată lumea. Operațiunea vizează entități de mare valoare din mai multe regiuni.
Culture picks
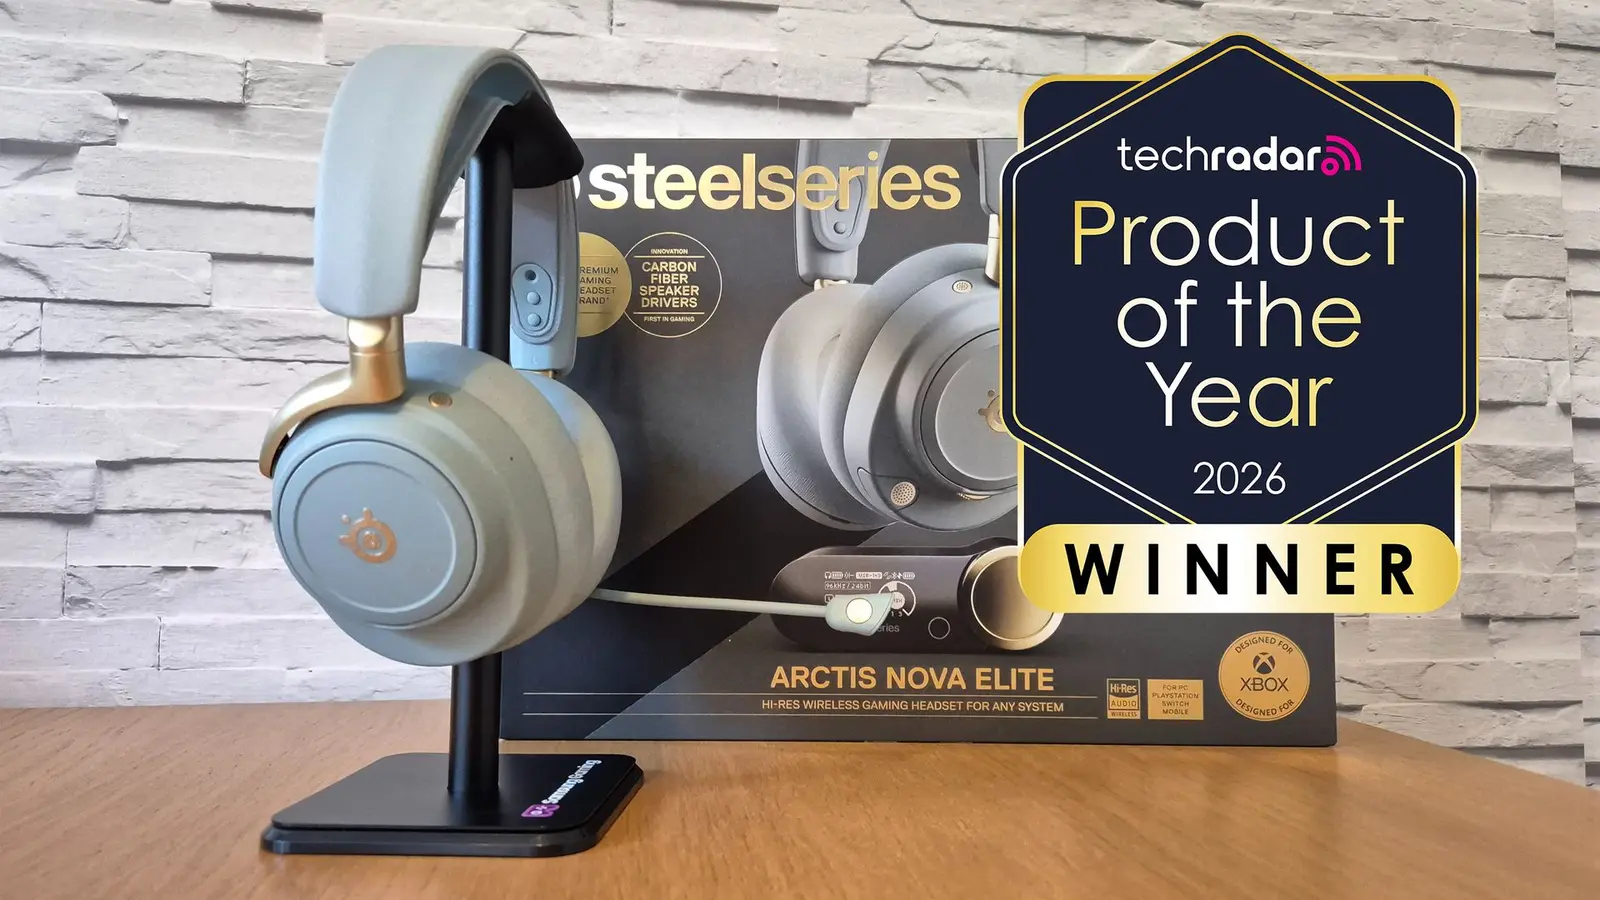 SteelSeries Arctis Nova Elite: căștilele gaming de referință pentru 2026
 GM plătește 220 de milioane $ pentru vânzarea datelor șoferilor
 Expert în siguranța IA renunță la economiile pentru pensie, avertizând că inteligența artificială ar putea distruge
 Google se bazează pe doar 0,48% din informațiile medicale disponibile în răspunsurile AI
CrowdStrike atribuie campania unui grup de amenințare bazat în China, pe care îl urmărește sub numele Vapor Panda. Grupul folosește ARTEX pentru a automatiza testele de penetrare și descoperirea exploatărilor la scară largă.
Acest lucru marchează o schimbare spre metode de intruziune asistate de AI în operațiunile cibernetice sprijinite de stat.
Framework-ul ARTEX integrează modele de AI cu programarea în Go pentru a simplifica fluxurile de atac. Instrumentul identifică vulnerabilități, generează exploatări și execută payload-uri cu minimă implicare umană.
Această automatizare permite unei echipe mici să atingă sute de ținte simultan.
De ce actorii de stat pariază pe AI?
Cercetătorii de la CrowdStrike au observat instrumentul scanând serviciile expuse public, cartografiind rețelele interne și implementând backdoor-uri.
Componenta de AI prioritizează activele de mare valoare și se adaptează la topologia rețelei în timp real. Acest lucru reduce timpul dintre accesul inițial și mișcarea laterală.
Grupurile sprijinite de stat aleg tot mai des AI pentru a depăși limitările testării manuale de penetrare.
Metodele tradiționale necesită operatori calificați pentru fiecare țintă. ARTEX elimină acest punct de blocare prin automatizarea recunoașterii, exploatării și pașilor post-exploatare.
Întrebări frecvente despre ARTEX!
Folosirea lui Go ca limbaj de bază sugerează o concentrare pe performanță și portabilitate.
Go se compilează în binare native eficiente, făcând instrumentul rapid și ușor de implementat în medii diverse. Această alegere tehnică se aliniază cu strategia grupului de operațiuni rapide și la scară largă.
Ce este ARTEX și cine l-a dezvoltat? ARTEX este un framework de testare de penetrare putut de AI, bazat pe Go, dezvoltat de actori sprijiniți de statul chinez. Automatizează scanarea vulnerabilităților, generarea exploatărilor și implementarea payload-urilor.
Câte organizații au fost vizate? Campania a lovit peste 200 organizații din toată lumea. Printre ținte se numără agenții guvernamentale, instituții financiare și companii tehnologice.
Ce face diferită această atac față de campaniile anterioare? Integrarea AI în pipeline-ul de atac este distincția cheie. Operațiunile anterioare se bazau în mare măsură pe implicare umană manuală pentru fiecare țintă. ARTEX permite atacuri automate și simultane cu implicare umană redusă.