Două decenii de riscuri ascunse?
Cercetătorii de la Anthropic au pus la treabă modelele de inteligență artificială Claude pentru a scana 25 de proiecte software open-source populare, în căutarea unor breșe de securitate. Rezultatul a fost surprinzător: AI-ul a identificat 493 de vulnerabilități care ar fi putut permite accesul neautorizat în sistemele respective. Această inițiativă demonstrează rolul tot mai important pe care învățarea automată îl joacă în securitatea cibernetică proactivă.
Culture picks
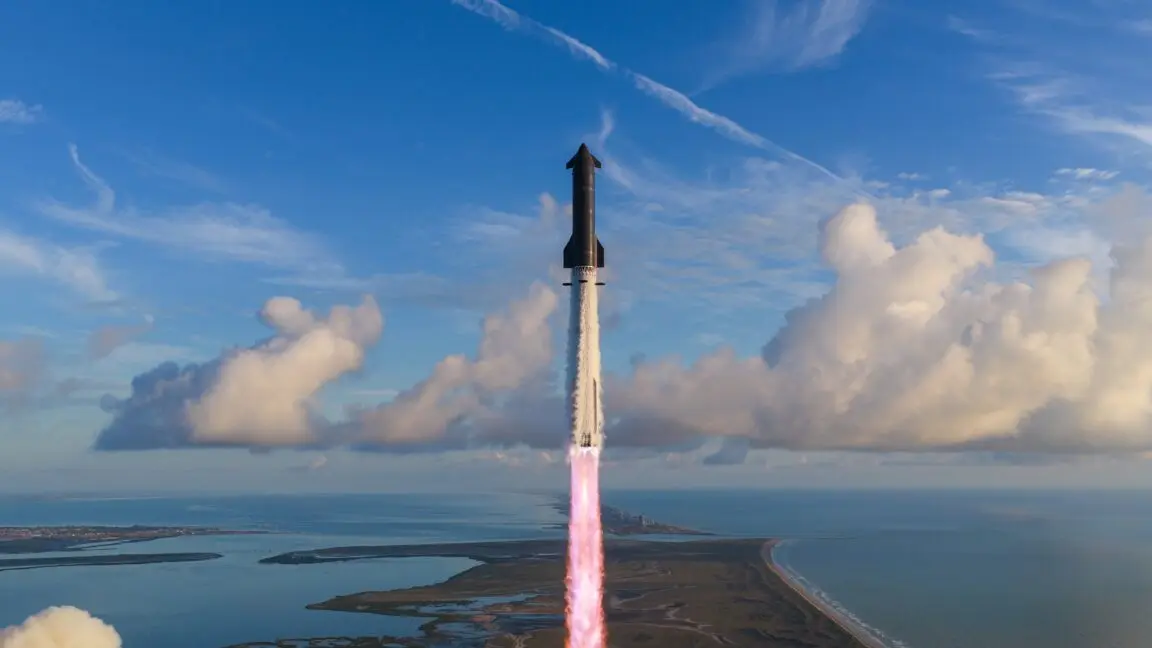 SpaceX pregătește capturarea boost-ului Starship: o manevră istorică
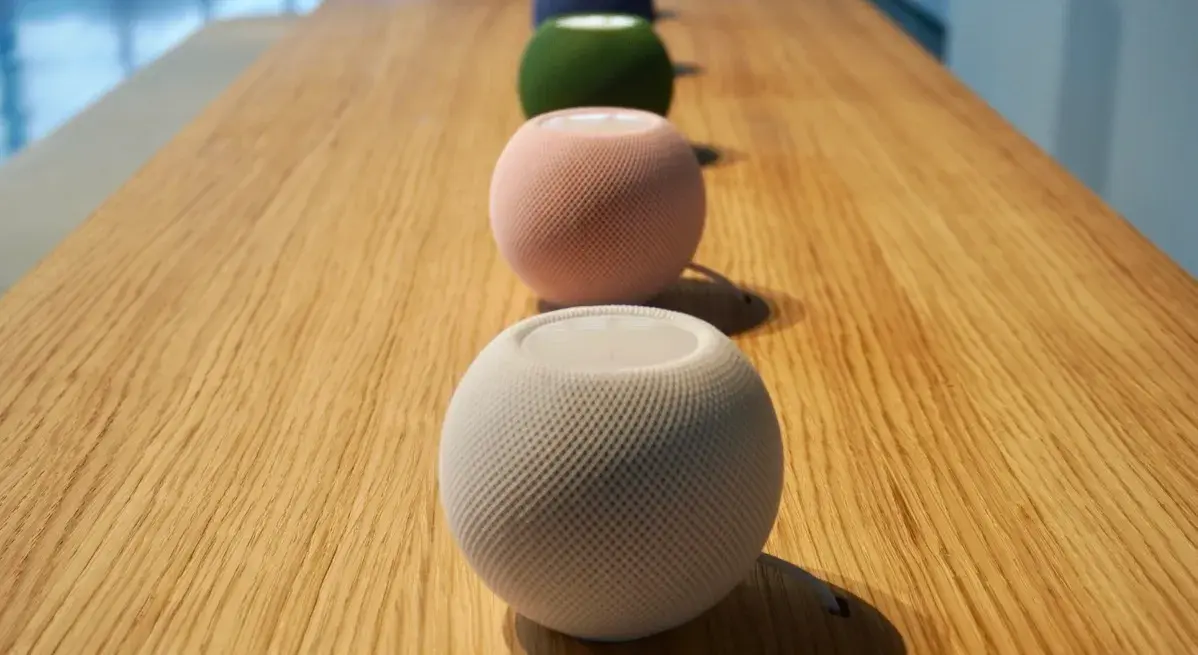 Apple actualizează gama HomePod: Ce primesc utilizatorii actuali?
 Cameră Eufy S4 cu lumină integrată: reducere de preț semnificativă
 NVIDIA și Berlinul: O strategie sincronizată pentru lansarea AI
Echipa s-a concentrat pe identificarea acelor „căi de acces” din cod pe care hackerii le-ar putea exploata.
În loc să caute erori banale, modelele au analizat arhitecturi complexe. O descoperire notabilă a fost o vulnerabilitate care a rămas ascunsă timp de 21 de ani într-unul dintre proiecte. Acest experiment servește drept avanpremieră pentru cercetările Anthropic privind siguranța modelelor avansate.
Experimentul arată că AI-ul poate procesa volume uriașe de cod mult mai rapid decât auditorii umani. Prin automatizarea căutării, dezvoltatorii pot securiza aplicațiile înainte ca atacatorii să găsească punctele slabe. Descoperirea unei erori vechi de două decenii subliniază cât de ușor pot persista vulnerabilitățile în codul utilizat pe scară largă.
Metodologia schimbă perspectiva: nu mai vorbim doar de erori izolate, ci de lacune sistemice. Identificând zonele vulnerabile, AI-ul oferă o hartă pentru consolidarea software-ului. Integrarea acestor modele în fluxurile de lucru ar putea reduce semnificativ suprafața de atac a infrastructurii digitale moderne.
Deși rezultatele sunt impresionante, vorbim despre un instrument de colaborare, nu despre un înlocuitor pentru supravegherea umană. AI-ul semnalează zonele cu risc ridicat, permițând experților să își prioritizeze eforturile.
Poate AI-ul înlocui expertul uman?
Această sinergie între intuiția umană și viteza mașinii este esențială pentru ecosistemele open-source.
Proiectul marchează un pas înainte în detecția automatizată a amenințărilor. Pe măsură ce modelele devin mai sofisticate, ele vor deveni, probabil, un standard în securitatea software.
În viitor, am putea vedea monitorizare în timp real, care să prindă vulnerabilitățile imediat ce codul este scris.
Ce a căutat mai exact AI-ul în aceste proiecte? Modelele au fost programate să identifice căi de execuție accesibile care ar putea fi exploatate de atacatori, vizând lacunele sistemice, nu doar bug-urile izolate.
Cât de gravă este descoperirea breșei vechi de 21 de ani? Aceasta demonstrează că și software-ul utilizat pe scară largă poate ascunde riscuri critice, subliniind necesitatea folosirii instrumentelor automate pentru auditarea codului moștenit (legacy).