Cum sunt păcălite filtrele de milioane de dolari?
Sisteme moderne de inteligență artificială, dezvoltate de companii tehnologice de top, rămân alarmant de vulnerabile în fața exploatărilor malițioase, au dezvăluit cercetătorii săptămâna aceasta. Mai mulți experți în securitate au demonstrat că tehnicile de jailbreak disponibile public pot ocoli cu ușurință filtrele existente.
Culture picks
 Super-ofertă Newegg: Sistem complet cu Ryzen 9 și componente de top la doar 151 de dolari!
 Cum a transformat Apple calculatoarele din birouri într-un cloud privat de Inteligență Artificială
 Breville Eye Q: Când tehnologia de top întâlnește pâinea arsă
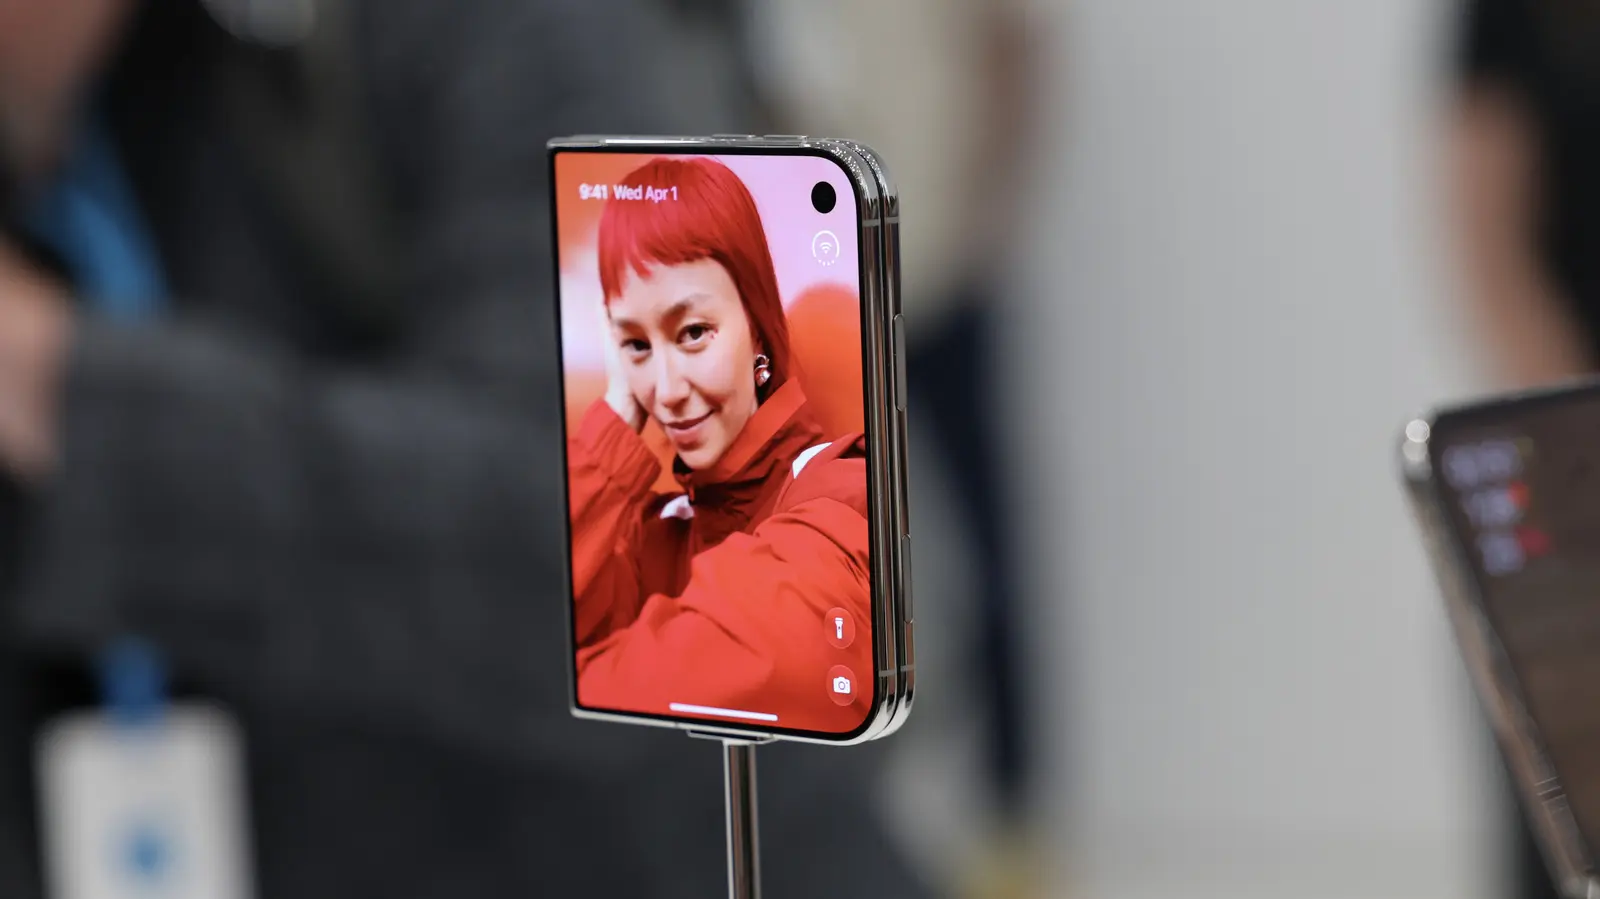 Apple lansează „Get Ready”: Cum să fii gata pentru precomenzile iPhone Duo
Aceste breșe obligă populare modele de limbaj și de generare de imagini să creeze conținut explicit, fără consimțământ, fără ca măcar să declanșeze protocoalele interne de siguranță.
Descoperirile scot la iveală dificultățile persistente în protejarea rețelelor generative avansate împotriva manipulării deliberate. În ciuda investițiilor masive în sisteme de protecție, actorii rău intenționați găsesc în continuare modalități simple de a ocoli restricțiile platformelor. Liderii din industrie se confruntă cu o presiune tot mai mare să rezolve aceste vulnerabilități majore înainte de lansarea pe scară largă a noilor versiuni software.
Metodele de atac documentate recent nu cer cunoștințe avansate de programare sau infrastructură scumpă.
În schimb, atacatorii se bazează pe o simplă inginerie a prompturilor pentru a păcăli rețelele neuronale să ignore propriul antrenament de siguranță. Această barieră de intrare extrem de joasă înseamnă că aproape oricine are acces la internet poate abuza de software-ul comercial.
Mecanismele interne de securitate sunt concepute de obicei să detecteze și să blocheze instantaneu cererile pentru imagini explicite. Totuși, procesul de jailbreak reușește să orbească sistemul prin reformularea comenzilor malițioase în tipare lingvistice obscure.
Poate Big Tech să securizeze cu adevărat inteligența artificială?
Marile companii tech sunt acum nevoite să își regândească strategiile fundamentale de apărare pentru a face față acestor tactici creative de ocolire.
Experții rămân sceptici în privința atingerii unei siguranțe absolute în arhitecturile complexe de inteligență artificială.
Atât timp cât modelele sunt antrenate pe seturi vaste de date de pe internet, găsirea unor portițe pentru a ocoli restricțiile va continua probabil să fie un joc perpetuum de șoarece și pisică.
Ultimele dezvăluiri servesc drept avertisment dur pentru întregul sector tehnologic. Companiile care se grăbesc să lanseze modele de ultimă generație trebuie să pună securitatea robustă mai presus de implementarea comercială rapidă, pentru a proteja publicul.
Q: Ce le permite utilizatorilor să păcălească aceste modele AI? A: Tehnicile de jailbreak ușor accesibile și ingineria simplă a prompturilor ocolesc protocoalele interne de siguranță.
Q: De ce sunt îngrijorătoare aceste breșe de securitate pentru public? A: Ele le permit persoanelor să genereze cu ușurință imagini explicite, fără a necesita vreo expertiză tehnică.