Cum folosește AI-ul atacatorii ciberneci?
Căderea digitală: cum oricare firmă, mică sau mare, devine țintă a unui atac cibernetic în orice clipă
Culture picks
 Frauda digitală blochează integrarea financiară în Africa
 Orice firmă, mică sau mare, poate fi ținta unui atac cibernetic în orice moment
 Syncere strângă 11 milioane dolari pentru lampa robot Lume
 AMINA Bank se alătură rețelei RTGS.global
În era actuală, vulnerabilitatea digitală nu face distincție între dimensiunea organizației.
Indiferent dacă vorbim de o microîntreprindere sau de un conglomerat internațional, fiecare entitate economică este expusă la amenințări cibernetice care pot lovi oricând.
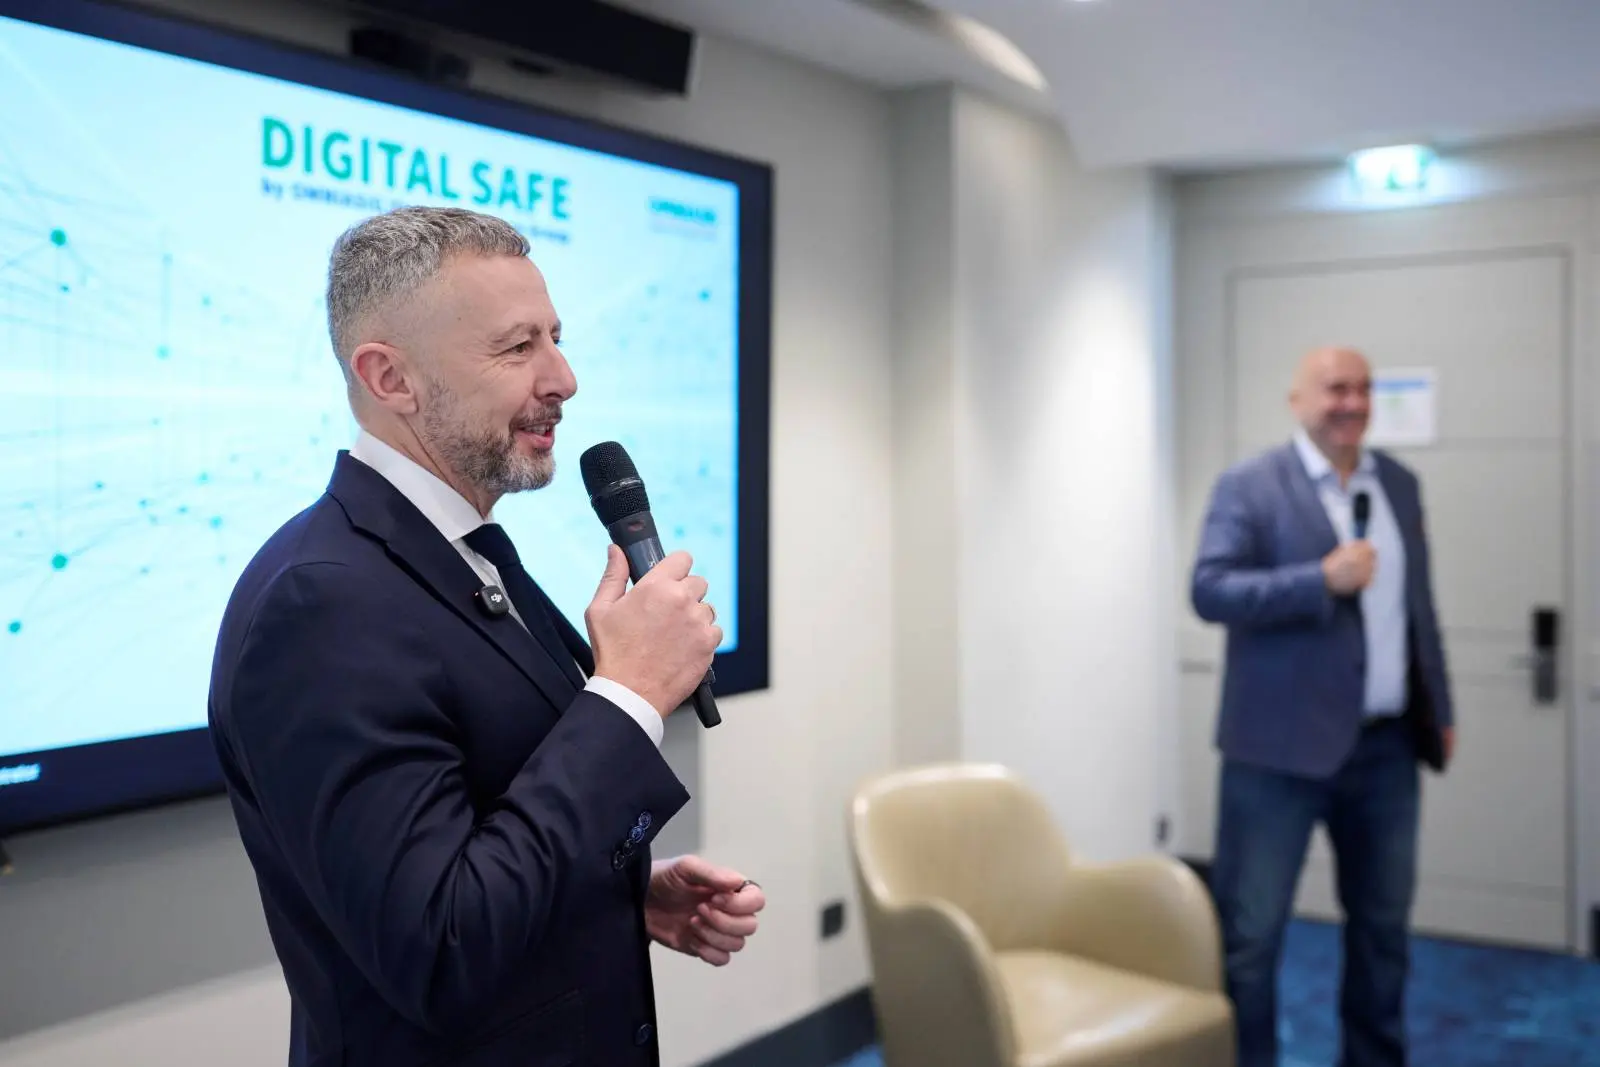
Această realitate a fost pusa în evidență la conferința DIGITAL SAFE, un eveniment dedicat securității digitale în contextul inteligenței artificiale, organizat de OMNIASIG Vienna Insurance Group.
Această inițiativă marchează o premieră în istoria asigurărilor din România, transformând un subiect tehnic într-o problemă de management și de supraviețuire economică.
La baza acestei conferințe se află o constatare simplă: digitalizarea aduce eficiență, dar creează și o suprafață de atac mai mare.
OMNIASIG, unul dintre jucătorii de top pe piața locală a asigurărilor, folosește acest forum pentru a educa partenerii și clienții privind riscurile la care sunt expuși.
Nu se trata doar de tehnologie, ci de conștientizare. Cum a subliniat Mihai Tecău, CEO al OMNIASIG Vienna Insurance Group, un atac reușit nu este doar o defecțiune a departamentului de IT. El reprezintă o amenințare directă la continuitatea operațională și la reputația firmei.
Într-un mediu reglementat prin NIS2, DORA, GDPR, AI Act și CRA, răspunderea pentru incidentele cibernetice cade pe umerii conducerii. Pentru asigurători, aceste dezbateri sunt esențiale pentru a înțelege exact unde și cum trebuie adaptate acoperirile de asigurare.
Perspectiva autorităților de supraveghere a fost adusă de Alexandru Petrescu, președintele Autorității de Supraveghere Financiară (ASF).
El a îndemnat firmele de asigurări și Uniunea Națională a Societăților de Asigurare și Reasigurare (UNSAR) să colaboreze activ pentru a identifica îmbunătățiri legislative care să susțină trecerea la procese digitale mai fluide și mai intuitive pentru clienți.
Scopul este dublu: protecția datelor și simplificarea experienței de utilizare.
Un alt punct focal al discuției a fost rolul inteligenței artificiale în mâinile atacatorilor. Pornind de la exemple reale de phishing bancar, fraude prin SMS și ransomware, specialiștii au arătat cum tehnologia AI amplifică capacitatea hoților digitali.
Aceștia utilizează deepfake-uri și mesaje de phishing extrem de personalizate, ceea ce face apărarea mult mai dificilă.
Datele prezentate de Directoratul Național de Securitate Cibernetică (DNSC) sunt îngrijorătoare. În anul 2025, au fost înregistrate aproape 5.000 de încercări de phishing.
Pentru anul 2026, deși acesta nu s-a încheiat încă, numărul incidentelor este deja semnificativ mai mare. Mai grav este creșterea conturilor compromise: în 2025, acest indicator a urcat cu 353% comparativ cu 2024, sărind de la 248 la 1.125 de cazuri.
Stelian Cristea, Director Adjunct al DNSC, a subliniat că securitatea nu se rezumă la software.
Adrian Baciu, Country CISO la VIG RO-MD!
Ea depinde de proceduri clare, de guvernanța internă, de regulile de acces și de capacitatea de a lua decizii rapide. El a explicat că utilizarea AI de către hoții digitali a făcut phishing-ul automatizat 4,5 ori mai eficient în 2025 față de 2024. De asemenea, o treime din breșele de securitate implică o terță parte, adică furnizorii externi.
Companiile sunt la fel de expuse ca aceștia.
Soluția propusă este o combinație de proceduri stricte și reacție rapidă la incidente.
Pentru a gestiona aceste amenințări, experții recomandă un pachet de măsuri coerente: autentificare cu mai mulți pași, control strict al comunicării interne, actualizări regulate ale sistemelor și simulări de crize cibernetice.
Alexandru Ciuncan, Director General al UNSAR, a subliniat creșterea rapidă a canalului digital în piața asigurărilor. În prezent, 30% dintre români folosesc un canal digital pentru achiziția de polițe, o cifră care a crescut cu 5% față de anul precedent și cu 7% față de 2024.
Cu cât mai multă digitalizare, cu atât mai mare este expunerea.
El a menționat că 43% dintre cetățenii din România se tem să fie victime ale unui atac cibernetic, ceea ce indică o anxietate largă în populație.
Adrian Baciu, Country CISO la VIG RO-MD, a ilustrat modul în care o defecțiune tehnică se transformă într-o criză de afaceri. El a dat un exemplu concret: un angajat descarcă accidental un fișier cu malware pe laptop-ul de serviciu. Dacă antivirusul nu îl detectează imediat, în doar două minute incidentul poate escalada într-o criză operațională majoră. Pentru a evita o preluare totală a sistemelor în primele 48 de ore, sunt necesare proceduri clare și personal pregătit să restaureze datele de la zero, pentru a limita pagubele financiare și blocarea activității.
Evenimentul a adus și o perspectivă juridică, prezentată de Magda Irimia, avocată specializată în dreptul cibernetic. Ea a analizat consecințele legale ale incidentelor de securitate și responsabilitățile managementului în fața noilor regulamente. Andrei Avădănei, fondatorul DefCamp, a completat tabloul cu recomandări practice de prevenție și răspuns rapid la incidente informatiche.
O temă transversală a fost utilizarea responsabilă a aplicațiilor de inteligență artificială în mediu de muncă. Experții au avertizat că datele personale și conținutul contractelor sau documentelor oficiale nu trebuie introduse în aceste platforme, exceptând informațiile deja publice. În cazul unui incident, liniștea și acțiunea rapidă sunt cheile: contactarea responsabilului de IT, schimbarea imediată a parolelor și, dacă e cazul, contactarea băncii pentru blocarea conturilor.
Pentru a ajuta companiile să evalueze propriul nivel de protecție, OMNIASIG pune la dispoziție un chestionar rapid, completabil în cinci minute. Disponibil pe site-ul companiei, acest instrument ajută la identificarea vulnerabilităților și la adoptarea măsurilor de protecție necesare.
OMNIASIG Vienna Insurance Group rămâne un pilon al pieței de asigurări din România, cu o istorie de 31 de ani de activitate stabilă. Cu peste 100 de produse în portofoliu și o rețea largă de sucursale și agenți la nivel național, compania servește milioane de clienți prin peste 1.200 de angajați dedicați.
Aparținerea la Vienna Insurance Group (VIG) oferă acces la stabilitate financiară și expertiză internațională.
VIG este cel mai mare grup de asigurări în regiunea Europei Centrale și de Est, cu peste 50 de companii de asigurări și fonduri de pensii în 30 de țări.
Cu circa 34.000 de angajați, VIG acoperă nevoile a aproximativ 36 de milioane de clienți.
Acțiunile grupului sunt listate la bursele din Viena (din 1994), Praga (din 2008) și Budapesta (din 2022), iar grupul deține ratingul A+ cu perspectivă pozitivă, acordat de Standard & Poor’s.
Colaborarea strânsă cu Erste Group, cea mai mare bancă de retail din Europa Centrală și de Est, consolidează și mai mult poziția de lider regional.