AI: Extinderea suprafeței de atac?
Un nou raport arată că instituțiile financiare din Marea Britanie au suferit în media anului trecut pierderi de 726.000 de lire pe incident cibernetic. Această sumă arată un cost total de aproximativ 1,01 miliard de lire pentru întregul sector.
Culture picks
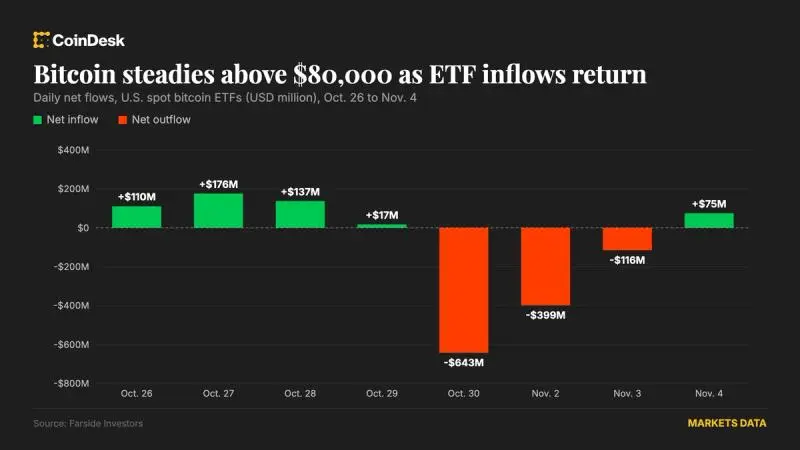 Bitcoin rămâne peste 80.000 dolari după saltul de miercuri
 Bitcoin la 80.000 dolari după șocul alegerilor americane
 Băncile și asigurătorii din Marea Britanie plătesc 1 miliard de lire pentru atacuri cibernetice
 Revoluție în tranzacțiile valutare: Aqua Global și StoneX simplifică plățile internaționale
Datele provin dintr-un sondaj realizat la 500 de firme din industria serviciilor financiare din Regatul Unit. Rezultatele evidențiază o lacună critică în strategiile de securitate actuale. Pe măsură ce instrumentele de inteligență artificială devin din ce în ce mai accesibile, atacatorii le folosesc pentru a-și extinde raza de acțiune. Mecanismele tradiționale de apărare nu reușesc să țină pasul cu acest peisaj amenințărilor în evoluție. Companiile financiare raportează că măsurile de bază nu mai sunt suficiente pentru a proteja datele sensibile.
Raportul evidențiază o lărgire semnificativă a suprafeței digitale de atac.
Atacatorii utilizează AI pentru a automatiza scanarea vulnerabilităților și pentru a crea campanii de phishing sofisticate. Aceste metode permit actorilor malițioși să treacă cu ușurință filtrele standard de e-mail și protocoalele de securitate. În consecință, chiar și instituțiile bine finanțate se confruntă cu expuneri crescute la breșe.
Cercetările ESET arată că complexitatea atacurilor moderne a depășit instrumentele de securitate legacy. Multe firme se bazează încă pe apărare bazată pe perimetru, care nu este potrivită pentru mediile cloud distribuite. Integrarea AI în operațiunile ofensivă a accelerat viteza atacurilor. Defenderii nu au adesea timp să răspundă eficient înainte ca datele să fie compromise.
Serviciile financiare gestionează cantități mari de informații sensibile ale clienților.
Pot supraviețui sistemele legacy în era AI?
Acest lucru le face ținte principale pentru criminalii cibernetici care caută profit financiar sau date pentru vânzare. Costul mediu pe incident reflectă nu doar cheltuielile imediate de remediere, ci și amenzi de reglementare, onorarii legale și daune reputaționale.
Dependența sectorului de sisteme legacy agravează problema.
Multe bănci și asigurători operează pe infrastructură învechită, greu de securizat. Actualizarea acestor sisteme este costisitoare și perturbatoare, creând o fereastră de vulnerabilitate persistentă. Atacatorii exploatează aceste slăbiciuni cu precizie și frecvență tot mai mari.
Deconectarea dintre capacitățile ofensivă și posturile de apărare se agravează. În timp ce atacatorii adoptă rapid AI, defenderii se confruntă cu constrângeri de buget și de competență. Raportul sugerează că este necesară o schimbare fundamentală în arhitectura de securitate. Companiile trebuie să treacă de la modele reactive la modele proactive de securitate. Aceasta implică monitorizare continuă și detectare automată a amenințărilor.
Liderii industriei recunosc urgența situației.
AI-ul extinde suprafața de atac?
Mai multe instituții majore au început să investească în instrumente de apărare bazate pe AI. Totuși, adoptarea pe scară largă rămâne lentă din cauza provocărilor de integrare. Costul inactivității devine din ce în ce mai clar.
Fiecare breșă reușită erodează încrederea clienților și generează penalități financiare semnificative.
Cum costă incidentele cibernetice firmelor financiare britanice?
Costul mediu pe incident este de 726.000 de lire. În sectorul sondat, acest lucru se traduce în aproximativ 1,01 miliard de lire anual.
De ce eșuează măsurile de bază?
Instrumentele AI permit atacatorilor să automatizeze și să scaleze atacurile mai rapid decât sistemele tradiționale de securitate pot răspunde. Infrastructura legacy nu are agilitatea necesară pentru amenințările moderne.