Cum reconfigurează arhitectura DLP securitatea?
Într-o lume în care datele circulă rapid și AI devine tot mai prezent, liderii de securitate caută să asigure protecția informațiilor critice înainte ca inteligența artificială să intervină. Această preocupare s-a intensificat în ultimii ani, odată cu creșterea atacurilor cibernetice și a complexității infrastructurilor digitale.
Culture picks
 Fitbit Edge: noul tracker Google care unește stilul Air cu funcțiile Pixel Watch 5
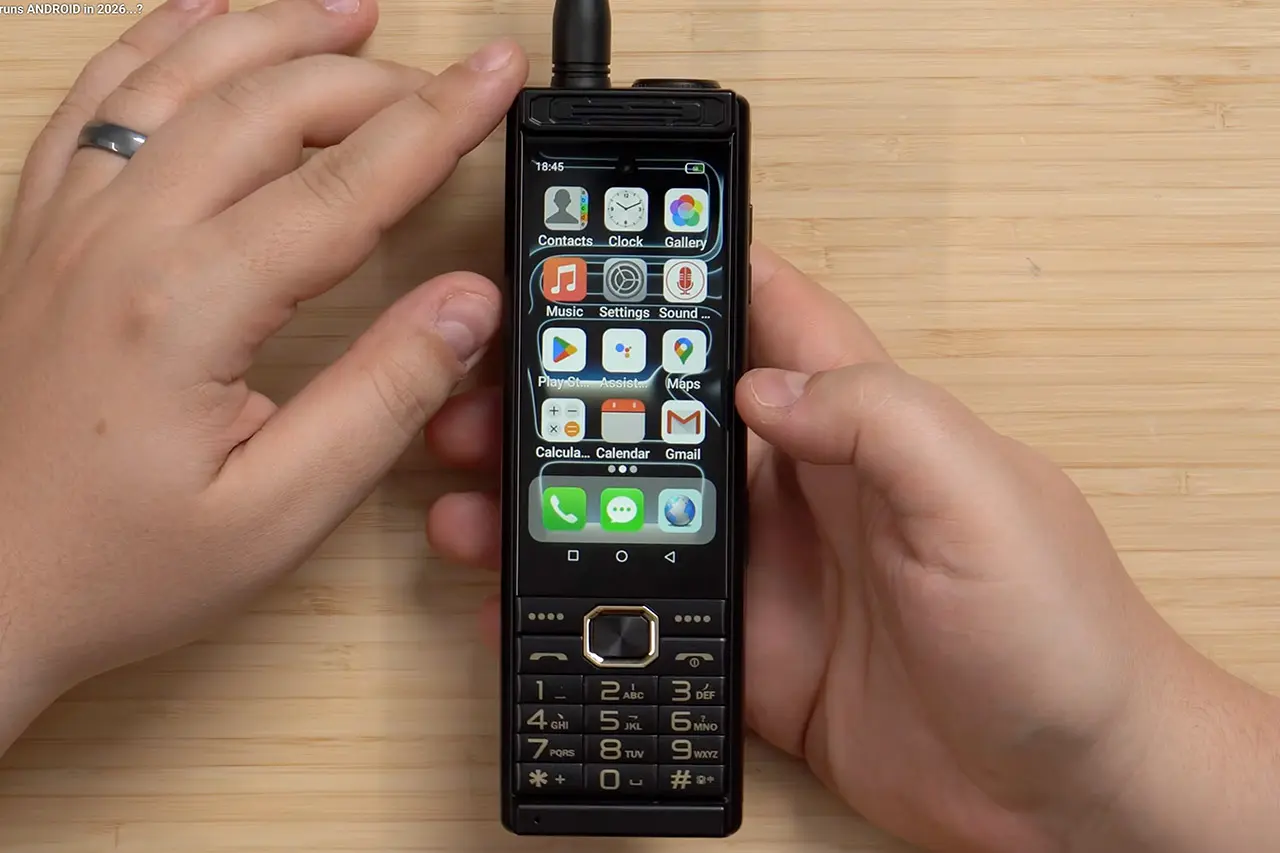 Gionee D999: Telefon retro cu Android 13
 Kagi oprește dezvoltarea browserului Orion pentru Linux și Windows
 EmTech Future 2026: AI care transformă viața
Pentru a face față noilor amenințări, experții propun șapte direcții principale: consolidarea soluțiilor de prevenție a pierderii datelor (DLP), actualizarea strategiilor de criptare, monitorizarea continuă a fluxurilor de informații, adoptarea tehnologiilor de detectare bazate pe AI, protejarea datelor în stadiul de repaus și a celor în tranzit, implementarea politicilor de acces granular și educarea angajaților privind securitatea cibernetică.
De ce criptarea este pilonul esențial în era AI?
Arhitecturile tradiționale de DLP se bazau pe reguli statice și pe identificarea locațiilor cunoscute ale datelor. În prezent, datele se mută rapid între platforme cloud, colaborări externe și dispozitive mobile.
Pentru a ține pasul, soluțiile trebuie să integreze algoritmi de învățare automată care detectează comportamente anormale în timp real. Acest lucru permite identificarea rapidă a scurgerilor de date care ar putea fi exploatate de un sistem AI.
În plus, trebuie să se asigure că criptarea este aplicată la nivel de fișier și nu doar la nivel de disc, pentru a preveni accesul neautorizat în cazul unei breșe.
Ce consecințe poate avea o politică de securitate slabă?
Criptarea rămâne un pilon esențial. În ciuda avansului AI, algoritmii de criptare robustă pot oferi un nivel de siguranță greu de spart. Totuși, multe companii încă utilizează metode învechite, cum ar fi criptarea la nivel de bază de date. Se recomandă adoptarea de standarde moderne, precum AES-256, și gestionarea atentă a cheilor prin soluții hardware securizate. În plus, criptarea în tranzit trebuie să fie complementată de măsuri de autentificare multifactor pentru a reduce riscul de interceptare.
Fără o strategie solidă, datele rămân vulnerabile. Un atac cibernetic poate duce la pierderi financiare semnificative, la scăderea încrederii clienților și la sancțiuni legale. În plus, un sistem AI compromis poate analiza și reproduce datele sensibile, generând informații falsificate care pot afecta deciziile de afaceri. În cele din urmă, lipsa unei protecții adecvate poate transforma resursele digitale într-un obiect de vânzare pe piața neagră.
Cum poate fi integrată AI în sistemele de detectare a scurgerilor de date? Prin algoritmi de învățare automată care analizează fluxurile de date în timp real și generează alerte pentru comportamente neobișnuite.
Ce întrebări frecvente există despre DLP?
Ce măsuri de criptare sunt recomandate pentru datele în tranzit? Utilizarea protocolului TLS 1.3 și criptarea end-to-end cu chei publice/privat, combinată cu autentificarea multifactor.
Cum pot companiile educa angajații în privința securității datelor? Prin programe de formare periodice, simulări de phishing și politici clare de gestionare a informațiilor sensibile.