Cum au fost exploatați partenerii externi?
Producătorul belgian de portofele hardware, Ngrave, a dezvăluit că hackerii au exploatat un furnizor terț de servicii de notificări push pentru aplicația sa, LIQUID. Vulnerabilitatea le-a permis atacatorilor să trimită alerte de securitate fraudulose utilizatorilor pe 17 octombrie 2026.
Culture picks
 Scurtături rapide pentru cameră în Snapseed: Editare foto mult mai rapidă
 Tesla aduce robotaxiurile pe Model Y până în 2027: Cum vor câștiga bani șoferii?
 Cine controlează, de fapt, inteligența artificială de la birou?
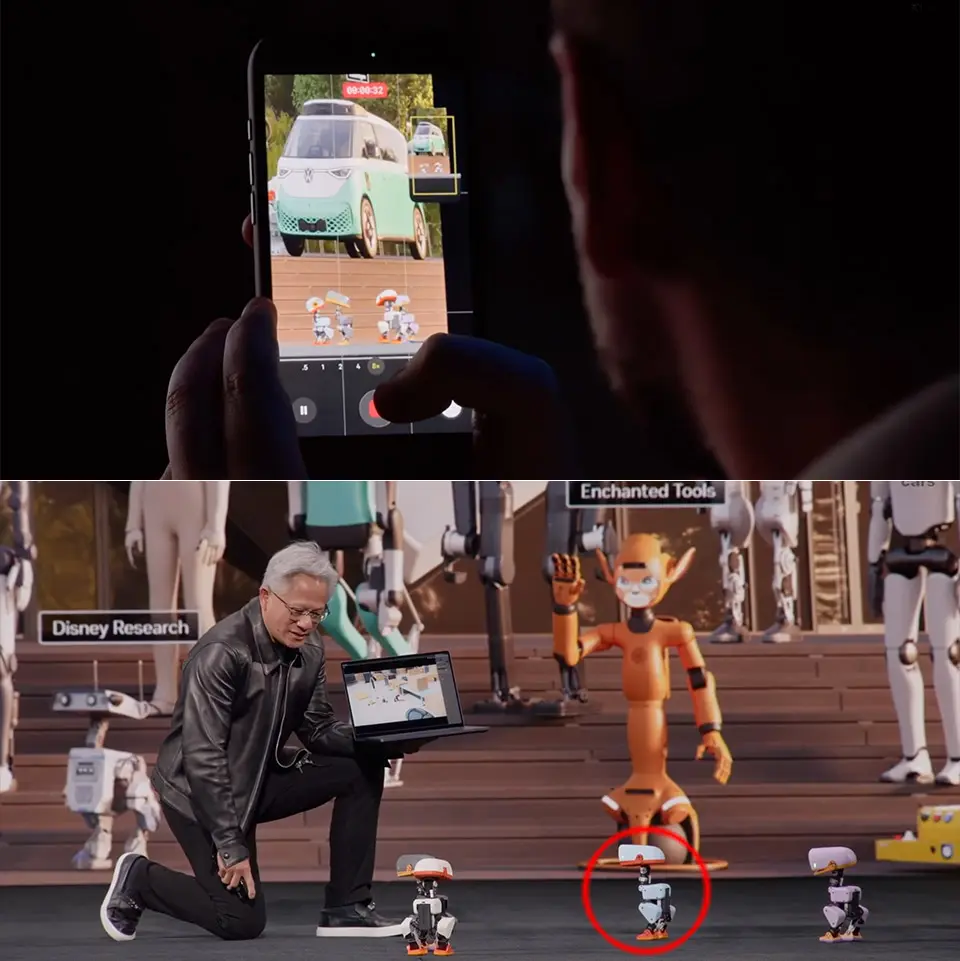 Roboți biphezi de mici dimensiuni fure spectacolul la GTC Berlin
Mesajele mincinoase imitau comunicările oficiale, creând o urgență artificială printre clienți. În urma acestei campanii coordonate de phishing, aproximativ 2,56 milioane de dolari au fost drenate din portofelele utilizatorilor afectați.
Atacul a vizat infrastructura responsabilă de livrarea actualizărilor în timp real în ecosistemul LIQUID.
Compromițând serviciul extern, actorii amenințări au obținut capacitatea de a injecta linkuri malițioase în canalele standard de notificare. Utilizatorii au primit alerte sugerând că portofoliile lor necesită sincronizare sau verificare. Aceste prompturi îi direcționau pe victime către un site similar (lookalike) conceput pentru a recolta coduri de autentificare.
Ce lecții oferă această breșă investitorilor?
Integrarea fără probleme a alertelor false în interfața legitimă a aplicației a făcut ca fraudă să fie greu de detectat imediat.
Incidentul evidențiază riscurile semnificative asociate cu externalizarea funcțiilor esențiale de comunicare către furnizori externi.
Aplicația LIQUID a Ngrave se bazează pe o entitate separată pentru gestionarea notificărilor push. Când acest partener a fost compromis, atacatorii au moștenit încrederea asociată cu marca Ngrave. Au folosit această relație de încredere pentru a ocoli scepticismul utilizatorilor.
Cât a costat atacul de phishing Ngrave?
Fondurile furate au fost mutate rapid prin diverse platforme de schimb înainte de a fi consolidate. Analiiștii de securitate au notat că viteza de execuție a împiedicat mulți utilizatori să reacționeze la timp.
Această breșă subliniază complexitatea securității moderne a activelor digitale.
Chiar și companiile cu soluții hardware robuste rămân vulnerabile dacă ecosistemele lor software depind de terți nesigure. Platforma LIQUID servește drept pod între dispozitivele fizice și serviciile online. Orice slăbiciune în acest lanț poate expune utilizatorii la atacuri sofisticate de inginerie socială.
Ngrave a confirmat că cheile private nu au fost accesate direct în timpul compromisului inițial. Totuși, impactul financiar rămâne substanțial pentru investitorii individuali care au căzut în capcană.
Când au fost trimise notificările frauduloase?
Evenimentul servește ca un memento clar: securitatea lanțului de aprovizionare este critică în cripto. Utilizatorii trebuie să verifice sursele notificărilor independent ori de câte ori este posibil. Verificarea domeniului URL caracter cu caracter poate preveni greșelile comune de phishing. În plus, activarea autentificării în doi pași pe bursele asociate adaugă o strat de protecție. Ngrave a aplicat deja un patch pentru vulnerabilitate și lucrează cu furnizorul terț pentru a îmbunătăți protocoalele de monitorizare. Compania a subliniat că auditurile continue fac acum parte din procedura operațională standard.
Consecințele se extind dincolo de pierderile financiare imediate. Încrederea în ecosistemul LIQUID va avea nevoie de timp pentru a se recupera complet.
Investitorii vor probabil examina mai atent actualizările viitoare. Ngrave intenționează să publice un raport detaliat post-mortem care să contureze aspectele tehnice ale hackului. Această transparență vizează reconstruirea încrederii în comunitate.
Atacatorii au accesat cheile private direct?
Pe măsură ce industria se maturizează, astfel de incidente impung îmbunătățiri necesare în modul în care dezvoltatorii gestionează dependențele externe.
Atacatorii au drenat aproximativ 2,56 milioane de dolari din portofelele utilizatorilor. Această sumă reprezintă pierderile totale confirmate raportate de companie.
Alertele false au fost trimise pe 17 octombrie 2026. Utilizatorii au primit aceste mesaje prin serviciul de notificări terț compromis.
Nu, atacatorii nu au accesat direct cheile private. Au folosit tactici de inginerie socială prin notificări false pentru a-i păcăli pe utilizatori să dezvăluie credențialele.