Ce date oferă DNSC pentru primul semestru din 2026?
Într-o mișcare care evidențiază angajamentul său față de educația continuă a adulților, NewTech Academy – instituție dedicată pregătirii pentru cariere în tehnologia informației – a anunțat lansarea unui material gratuit. Ghidul, conceput pentru a ajuta cetățenii români să identifice în timp util tentativele de fraudă și să reacționeze adecvat atunci când devin victime ale unor atacuri cibernetice, a fost publicat printr-un comunicat emis luni de către StartupCafe. ro.
Culture picks
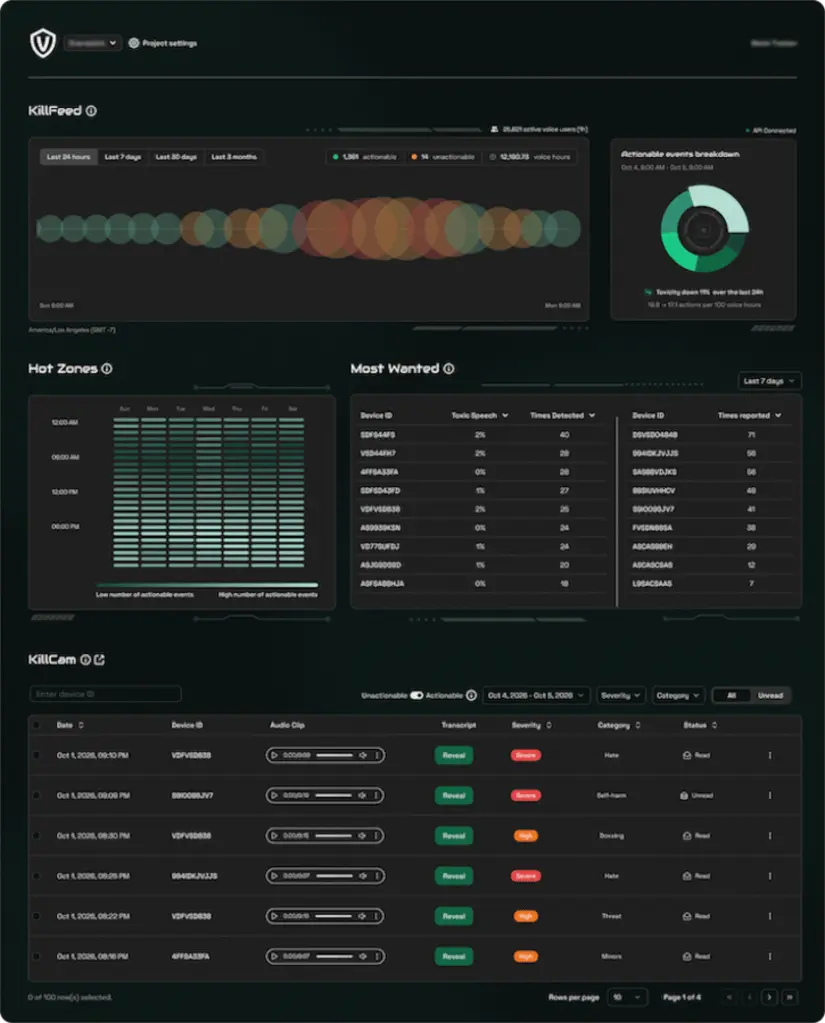 Startup românesc anti-toxicitate vocală strânge 3,4 milioane de dolari
 GapMinder, investiție de 3,4 mil. USD în VoicePatrol, startup-ul care elimină toxicitatea extremă din chat-ul vocal
 GapMinder investește 3,4 milioane dolari în VoicePatrol, startup care detectează abuzul vocal în jocuri video
 Invitațiile din calendar pot fi pericol: cum să le verifici înainte de a deschide linkurile
Conținutul ghidului explică, într-un limbaj accesibil, cum arată un atac cibernetic în viața de zi cu zi, ce se întâmplă imediat după compromiterea datelor personale și, foarte important, ce acțiuni concrete trebuie întreprinse în primele ore după un incident. Astăzi, riscurile nu mai derivă de la o ușă lăsată descuiată sau de la o cameră de supraveghere necontrolată, ci de la lipsa de informare.
În mediul digital, cea mai mare vulnerabilitate este ignorarea tehnologiei: cu cât înțelegem mai puțin, cu atât suntem mai ușor de manipulati., a declarat Lavinia Chican, expertă în comunicare strategică și cofondatoare a NewTech Academy.
„Educația rămâne cea mai eficientă formă de protecție, deoarece ne oferă claritatea de a recunoaște presiunea unei false urgențe, de a analiza situația cu calm, de a ne pune întrebările potrivite și de a apela la autorități”, a adăugat ea.
Datele furnizate de DNSC pentru primul semestru din 2026, citate în ghid, indică o schimbare semnificativă în tipurile de fraude raportate. Majoritatea atacurilor nu provin din atacuri de amploare mediatizate, ci din tentative individuale de înșelătorie. 42% din fraude se realizează prin apel telefonic (vishing), 14% prin e-mail (phishing) și 13% prin SMS (smishing).
Pentru prima dată, fraudele telefonice ocupă locul de top.
Asemenea reflexului de a nu ne asigura în ambele direcții înainte de a traversa strada, avem nevoie de aceleași instincte și în mediul digital: oprește-te, analizează și abia apoi acționează.
În fața atacurilor de astăzi,„ regula de aur ”nu constă într-un program complicat, ci într-un simplu moment de pauză.
Acest ghid te ajută să îți construiești reflexe digitale sănătoase, a subliniat Alexandru Niță, expert în securitate cibernetică și trainer la NewTech Academy.
Cine poate fi țintă: companii sau utilizatori obișnuiți?
Ghidul oferă semnale concrete care indică că un cont a fost compromis, recunoaște bune practici pentru protejarea datelor personale și prezintă pașii de urmat în patru situații reale: date de card introduse pe un site fals, o parolă sau un cod de verificare transmisă către o altă persoană, CNP-ul trimis unei persoane neverificate și un dispozitiv care se comportă suspect. De asemenea, include contactele instituțiilor din România responsabile pentru siguranța cibernetică, cum ar fi DNSC, Poliția Română și ANSPDCP.
Atacurile moderne nu vizează doar individul, ci și cei apropiați: părinți, frați sau parteneri.
Ce faci când cineva folosește o voce clonată și date reale, obținute dintr-o scurgere de informații, pentru a-ți induce familia în eroare? Cea mai bună apărare este prevenția: trebuie să-i învățăm pe cei dragi să verifice înainte de a reacționa, a continuat Alexandru Niță.
Oricine poate fi țintă, de la companii la utilizatori obișnuiți.
În ultimii ani, atacurile cibernetice au devenit din ce în ce mai frecvente, iar concluzia este clară: nimeni, fie că este vorba de o companie multinațională, de o firmă locală cu sub 50 de angajați sau de un utilizator individual, nu poate susține premisea „nouă nu ni se poate întâmpla”.
Pentru organizații, bunele practici sunt deja cunoscute și accesibile: arhitectura Zero Trust, autentificarea multifactor (care poate bloca peste 90% din atacurile de preluare a conturilor), regula de backup 3-2-1, un plan testat de Pentru utilizatori, protecția începe cu câteva reflexe simple, explicate pas cu pas în ghid.
Pe lângă dimensiunea civică, securitatea cibernetică a schimbat complet poziția pe piața muncii din România în ultimii ani. În trecut, era privită ca un simplu cost operațional, gestionat discret în cadrul departamentelor IT, iar astăzi este subiect de discuție la nivelul conducerii companiilor. La nivel global, deficitul de specialiști în securitate cibernetică ajunge la milioane de profesioniști, iar roluri precum analist SOC, penetration tester sau inginer de securitate se numără printre cele mai căutate și stabile din industrie.
Ghidul poate fi descărcat gratuit și distribuit liber, în special către persoanele mai puțin familiarizate cu mediul digital, care sunt și cele mai expuse fraudelor telefonice. Acest material practic de securitate cibernetică este destinat tuturor celor care doresc să își asigure un viitor în domeniul IT, indiferent de nivelul de experiență sau de cunoștințele tehnice inițiale.
Pentru a beneficia de ghid, vizitați site-ul NewTech Academy, unde găsiți și alte programe de recalificare profesională în software, securitate cibernetică, analiză de date, inteligență artificială, design și marketing digital.