Sisteme legacy sub asediu?
Gruparea de hackeri ShinyHunters a reușit recent să compromită portalul de recrutare al FBI, forțând agenția să închidă platforma bazată pe software-ul PeopleSoft.
Culture picks
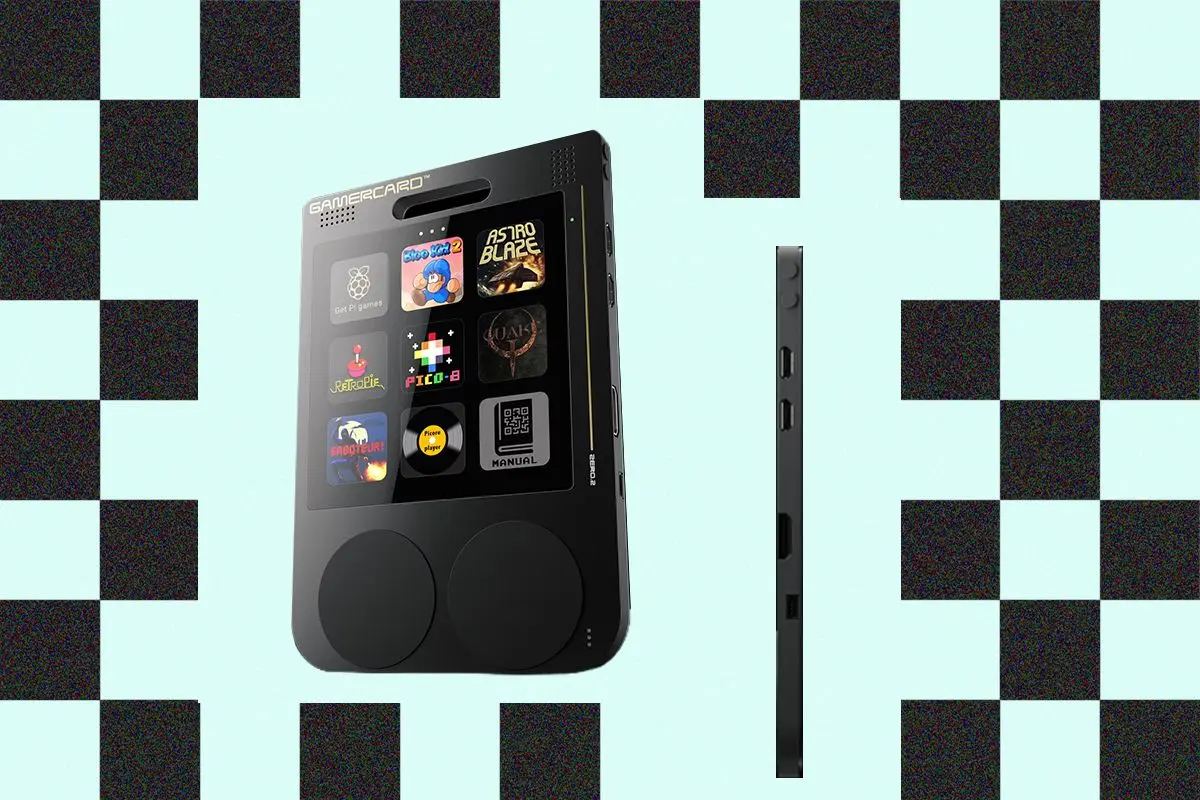 O consolă retro promițătoare, dar cu butoane care strică tot
 Boxele Amazon Echo au luat-o razna: Cântă „lalala” fără oprire în casele oamenilor
 Hypershell X Series: 15 procenți reducere la exoscheletele Prime Day
 Breach la Oracle Health: 20 de milioane de expuse în datele personale
Deși autoritățile au operat deja primele arestări, incidentul a stârnit un val de îngrijorare în rândul marilor companii globale care utilizează aceeași tehnologie Oracle pentru gestionarea datelor sensibile ale angajaților.
Breșa a scos la iveală vulnerabilități critice în arhitectura platformei, iar experții avertizează că securitatea actuală nu mai este suficientă. Companiile care se bazează pe sisteme similare sunt acum în alertă, încercând să evalueze riscurile la care sunt expuse, în timp ce decizia FBI de a opri sistemul demonstrează că nici măcar cele mai bine păzite organizații nu sunt imune la intruziuni digitale sofisticate.
Specialiștii în securitate cibernetică subliniază că atacul asupra PeopleSoft arată clar că metodele clasice de apărare au devenit depășite. ShinyHunters a exploatat breșe specifice pentru a ocoli barierele de protecție și a accesa fișiere interne. Această situație servește drept un semnal de alarmă: sistemele vechi, de tip „legacy”, necesită actualizări constante și o monitorizare riguroasă pentru a evita scurgerile masive de date.
Este infrastructura ta cu adevărat sigură?
Multe organizații au mizat până acum pe configurațiile standard ale platformei, însă peisajul actual al amenințărilor cere o abordare mult mai agresivă.
Firmele de securitate recomandă implementarea imediată a autentificării cu mai mulți factori și a unor protocoale stricte de control al accesului, măsuri menite să limiteze daunele în cazul unei noi breșe.
După incidentul de la FBI, departamentele IT își pun întrebări serioase despre integritatea propriului software de resurse umane. În timp ce ancheta continuă, implicațiile pe termen lung privind confidențialitatea datelor rămân incerte. Companiile trebuie să decidă rapid: investesc în modernizarea arhitecturii actuale sau migrează către alternative mai sigure, dezvoltate nativ pentru cloud?
Accentul se mută acum de la soluții reactive la o strategie proactivă de identificare a amenințărilor. Cazul FBI demonstrează că până și sistemele guvernamentale pot ceda în fața atacurilor persistente.
Sistemele legacy sunt prea vulnerabile pentru a mai rezista atacurilor?
Organizațiile care nu își adaptează strategiile riscă nu doar perturbări operaționale, ci și pierderea iremediabilă a încrederii angajaților.
De ce a închis FBI portalul de joburi?
Agenția a luat măsura preventivă de a opri site-ul după ce gruparea ShinyHunters a accesat informații sensibile, pentru a bloca orice tentativă ulterioară de exfiltrare a datelor.
Sunt și alte companii în pericol? Da, analiștii avertizează că orice entitate care folosește platforma Oracle PeopleSoft este expusă. Experții recomandă audituri imediate pentru a identifica și repara vulnerabilitățile ascunse.