Guvernul ordonă revizuirea documentelor!
O breșă de securitate în administrarea publică a dus la expunerea online a datelor personale ale unor cetățeni. Printre informațiile sensibile care au apărut în documentele accesibile se numără codurile numerice personale, numerele de telefon și adresele locative.
Culture picks
 AWS devine primul furnizor cloud autorizat pentru datele NATO
 Gigantul editorial C.H.BECK preia controlul startup-ului de AI juridic Noxtua
 Olanda pariază 40 de milioane de euro pe designul cipurilor asistat de AI
 Startup-ul F13 atrage 5 milioane de dolari pentru a revoluționa grafica vectorială cu AI
Autoritățile de la București au confirmat că monitorizează îndeaproape situația și au impus restricții de acces în punctele critice ale sistemului.
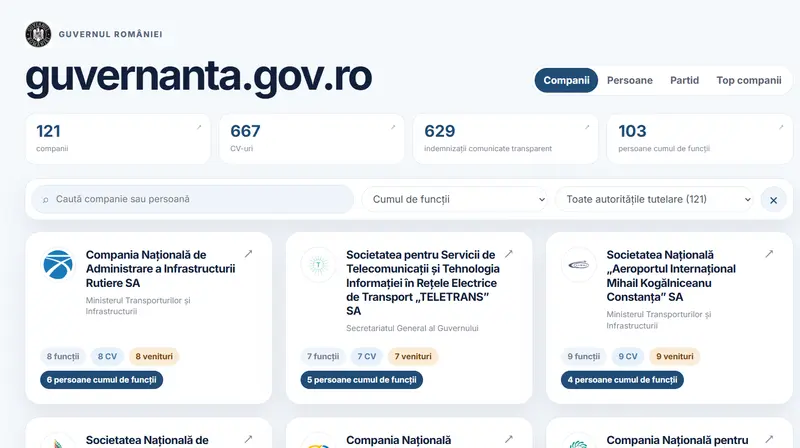
Problema a fost semnalată în contextul utilizării unei platforme noi, pe care au fost încărcate fișiere conținând date private ale persoanelor care ocupă funcții de conducere în diverse instituții de stat.
Executivul a recunoscut existența problemei și a ordonat o revizuire imediată a tuturor documentelor încărcate pe această platformă digitală. Într-o declarație oficială, Guvernul a menționat că a luat cunoștință de incident și a inițiat o verificare riguroasă a conținutului publicat. S-a precizat că documentele respective au provenit din surse publice, iar unele dintre ele erau deja disponibile pe site-uri existente sau fuseseră transmise direct de către companiile implicate în proces.
Pe parcursul desfășurării acestor controale, accesul public la anumite fișiere va fi limitat pentru a preveni noi expuneri de date.
Comunicatul oficial subliniază că, în perioada verificărilor, accesul cetățenilor la anumite documente este restrâns până la finalizarea procedurilor.
Atac cibernetic la Cadastru?
Simultane cu aceste restricții, se analizează din nou întregul flux operațional de preluare și publicare a documentelor, cu scopul de a garanta respectarea strictă a legislației privind protecția datelor cu caracter personal.
Până la acest moment, Executivul nu a furnizat detalii suplimentare despre numărul exact de documente afectate sau mecanismul prin care aceste informații au ajuns să fie publicate în formatul actual.
Oficialii au anunțat că vor oferi clarificări adiționate abia după ce ancheta tehnică se va încheia.
Contextul tehnico-juridic al problemei este legat de un atac cibernetic masiv îndreptat împotriva infrastructurii informațice a Agenției Naționale de Cadastru.
Conform explicațiilor oferite în fața Parlamentului de Andrei Iacoboaiei, adjunctul directorului Direcției Naționale de Securitate Cibernetică, incidentul a început vineri, 10 iulie, la ora 15:23.
Atacatorii au exploata o vulnerabilitate cunoscută încă din anul 2021, prezentă într-un server expus public, care era responsabil cu gestionarea autentificării utilizatorilor pentru aplicația ePay a agenției.
Migrarea în cloud, activitatea reluată!
Generalul Anton Rog, șeful centrului CyberInt din cadrul Serviciului Român de Informații, a explicat că investigațiile au relevat compromisii și vulnerabilități critice încă din 2021. Aceste aspecte tehnice au fost raportate la timp primului ministru, conducerii Ministerului Dezvoltării, Lucrărilor Publice și Administrației, precum și conducerii agenției de cadastru. Totuși, specialiștii în informatică din instituție au detectat prezența atacului abia în data de 14 iulie.
Eduard Gheorghe, directorul departamentului de tehnologie informațională al agenției, a relatat detaliile descoperirii incidentului. El a explicat că, pe 14 iulie, în jurul orei 05:45, în timpul unor operațiuni rutinare de mentenanță, echipa sa a identificat intruziunea cibernetică. Immediat după detectare, conducerea instituției și alte entități statale au fost alertate. Prioritatea a fost izolarea componentelor sistemului, inclusiv deconectarea bazelor de date, a replicărilor și a copiilor de siguranță de la nodul principal, pentru a limita răspândirea incidentului.
În următoarele două sau trei zile, au fost observate și alte manevre laterale ale atacatorului, ceea ce a condus la concluzia că întreaga infrastructură din centrul de date al agenției fusese compromisă.
Pentru a remedia situația, s-a solicitat sprijinul altor instituții, în special al Societății Tehnologice de Stat, administratorul cloudului privat guvernamental, pentru găzduirea temporară a sistemelor. De la acel moment, a început procesul complex de migrare a aplicațiilor din infrastructura locală către mediul cloud. În urma acestor verificări, a fost autorizată reluarea funcționării platformei e-Terra pentru a debloca circuitul civil, în timp ce restul aplicațiilor rămân sub supraveghere tehnică.
Mircea Popa, directorul general adjunct al agenției, a declarat că, împreună cu partenerii din alte instituții, se iau măsurile necesare pentru a asigura cea mai bună securitate posibilă. El a menționat că o parte dintre aplicații au fost deja repornite și a estimat că, cel târziu, până la finalul săptămânii viitoare, activitatea va fi reluată integral.
Totuși, directorul de tehnologie informațională a fost mai prudent în estimările sale, subliniind că ținta de final de săptămână este condiționată de rezultatele controlurilor privind siguranța și securitatea datelor.