De ce aceste defecte cer acțiune rapidă?
Dell Technologies a lansat actualizări de securitate de urgență pentru Modulele de Stocare pentru Containere (CSM). Aceste patch-uri rezolvă două vulnerabilități evaluate la severitate maximă.
Culture picks
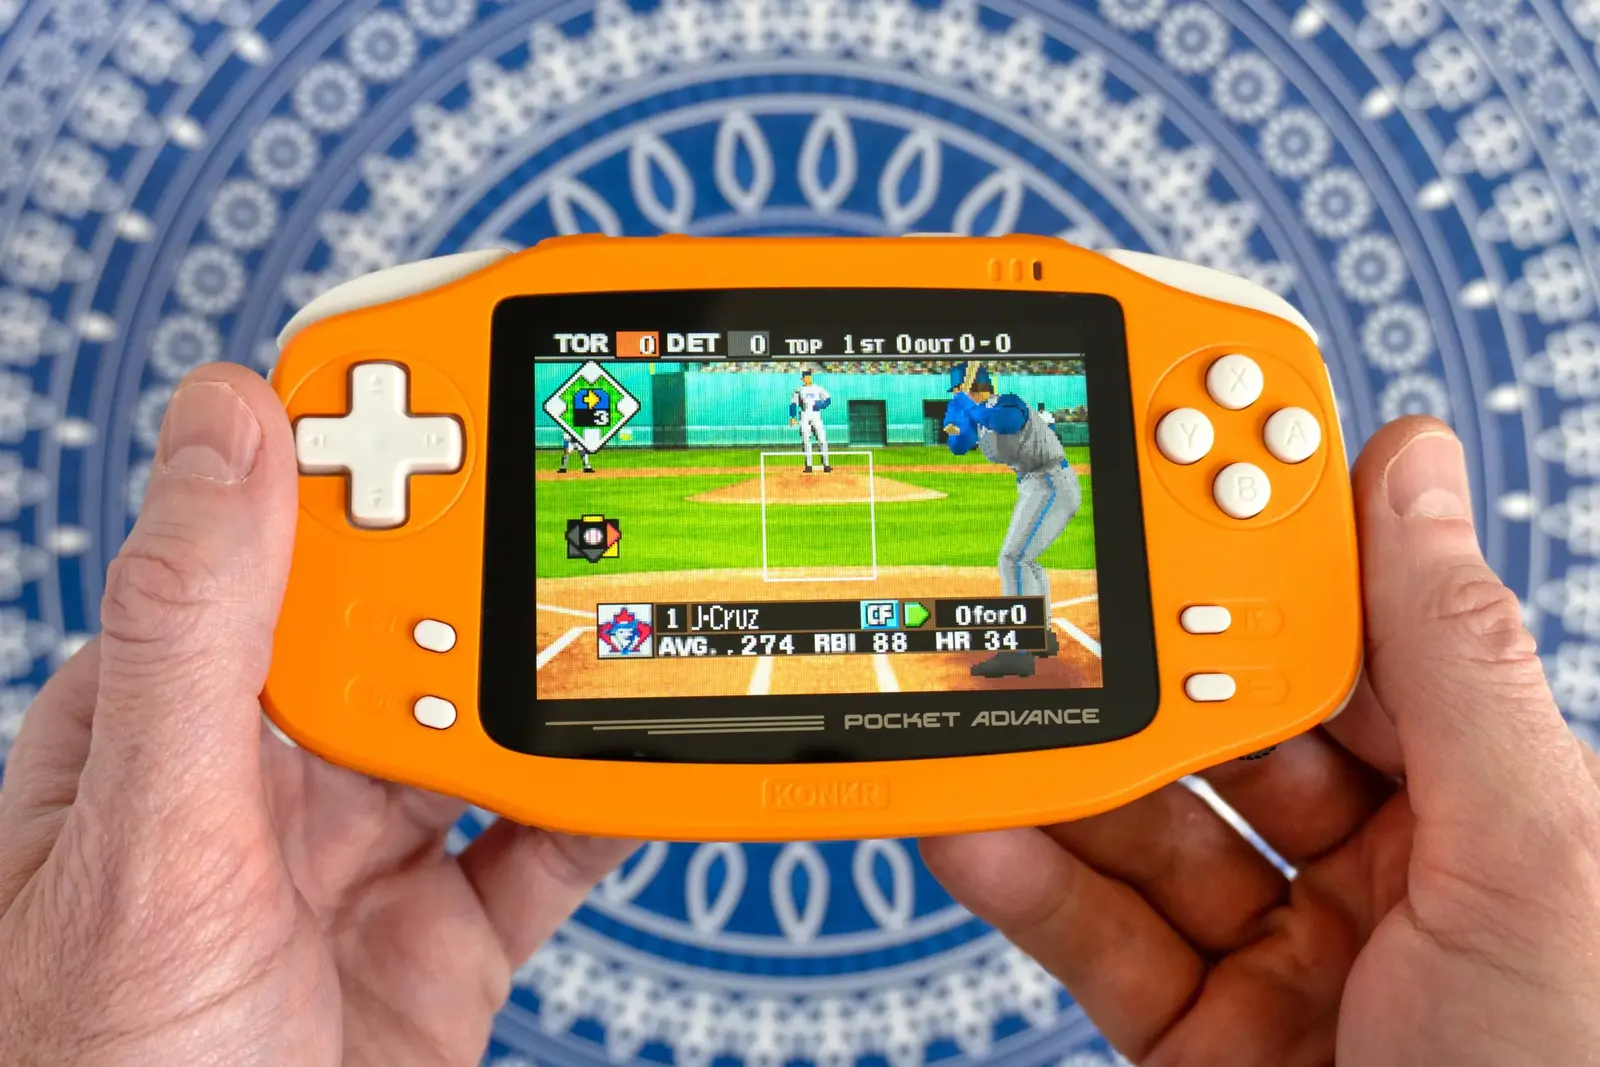 Ayaneo Pocket Advance: Spiritul Game Boy Advance, revăzut cu ergonomie modernă
 Amazon renunță la acordurile secrete pentru proiectele de centre de date
 Rivian retrage din circulație 14 exemplare R2 din cauza unei defecțiuni la baterie
 Sony lansează QSSR: tehnica care revigorează PlayStation 5 standard
Defectele afectează stratul de software care leagă arcele de stocare enterprise Dell de mediile Kubernetes. Administratorii care gestionează sisteme PowerStore, PowerScale sau PowerFlex sunt sfătuiți să aplice corecțiile fără întârziere pentru a-și proteja infrastructura împotriva exploatării potențiale.
Modulele afectate funcționează ca un pod esențial între aplicațiile containerizate și hardware-ul de stocare din spate.
Fără o conectivitate corespunzătoare, sarcinile de lucru cloud-native nu pot accesa eficient datele persistente. Descoperirea defectelor de risc ridicat la acest punct specific de integrare evidențiază complexitatea securizării arhitecturilor de cloud hibrid. Organizațiile care se bazează pe aceste module pentru persistența datelor sunt expuse imediat dacă rămân pe versiuni vechi.
Cele două vulnerabilități identificate poartă cea mai mare clasă de risc posibilă. Această clasificare indică faptul că un atacator ar putea obține control semnificativ asupra sistemului sau extrage informații sensibile cu efort minim. Deoarece componentele CSM operează în planul de control Kubernetes, o compromitere aici ar putea afecta întregul cluster. Atacatorii ar putea exploata aceste slăbiciuni pentru a intercepta fluxurile de date sau a executa comenzi neautorizate pe nodurile de stocare conectate. Recomandarea Dell pentru patch-uri imediate subliniază probabilitatea scanărilor active sau a atacurilor țintite împotriva endpoint-urilor nepatchuite.
Clusterul tău e vulnerabil la cele două defecte critice Dell?
Administratorii de sistem trebuie să verifice ce versiune de CSM este deployată în prezent. Procesul de actualizare implică descărcarea imaginilor de container noi și restartul pod-urilor relevante. Deși este o mentenanță rutinieră, urgența este amplificată de scorul de severitate. Întârzierea actualizării mărește fereastra de oportunitate pentru actorii malițioși care monitorizează bazele de date publice de vulnerabilități. Echipele ar trebui să prioriteze această sarcină față de actualizările necritice pentru a minimiza riscurile de downtime asociate cu fix-ul.
Înainte de a aplica patch-ul, echipele IT ar trebui să auditeze starea actuală a implementării.
Verificați notele de lansare furnizate de Dell pentru a confirma compatibilitatea cu distribuțiile Kubernetes existente. Asigurați-vă că sunt luate snapshot-uri de backup înainte de orice schimbare în mediul de producție. Această măsură preventivă permite un rollback rapid dacă apare un comportament neașteptat în timpul upgrade-ului.
În plus, revizuiți jurnalele de acces pentru orice activitate neobișnuită care ar putea sugera încercări anterioare de exploatare.
Ce platforme de stocare Dell sunt afectate de aceste vulnerabilități?
De ce administratorii Dell trebuie să repare urgent vulnerabilitățile CSM?
Defectele impactează Modulele de Stocare pentru Containere utilizate cu arcele PowerStore, PowerScale și PowerFlex. Orice mediu care utilizează aceste backend-uri de stocare specifice prin CSM necesită atenție.
Ce implică o evaluare de severitate maximă pentru afacerea mea?
Sugerează o probabilitate ridicată de exploatare reușită cu consecințe severe. Pierderea datelor sau întreruperea serviciului este o îngrijorare principală până când patch-ul este aplicat.
Pot amâna patch-ul până la următoarea fereastră de mentenanță programată?
Deși este posibil, nu este recomandat din cauza naturii critice a bug-urilor. Aplicarea imediată este abordarea cea mai sigură pentru a reduce timpul de expunere.