De ce IA-ul clasifică datele?
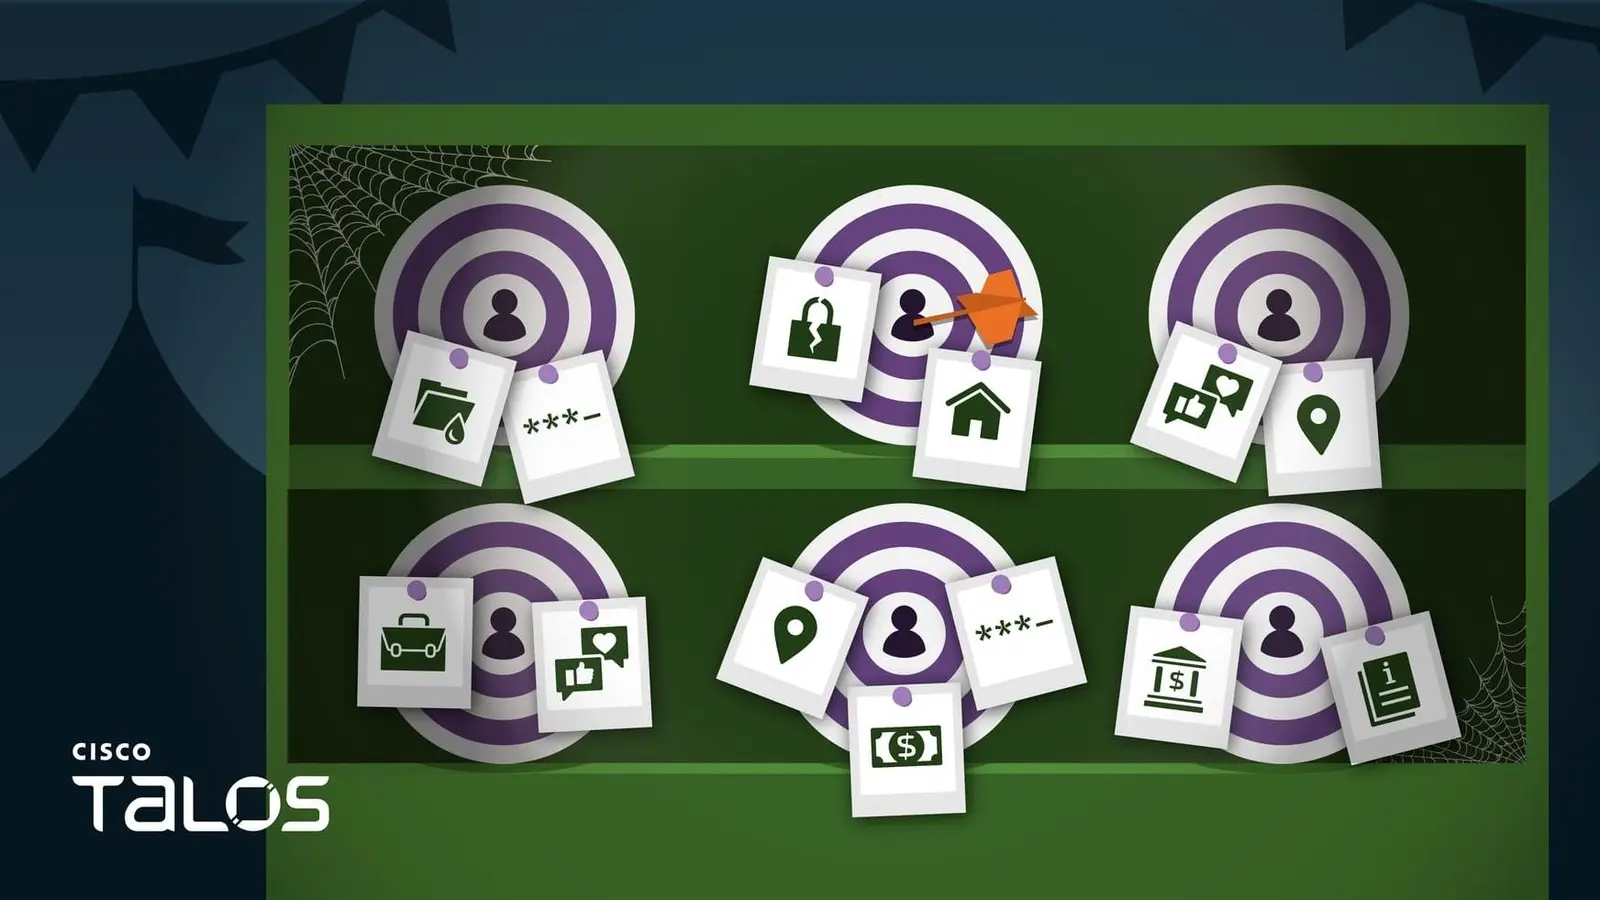
Cercetătorii de la Cisco Talos au identificat un nou malware pentru Windows numit VOLTA-AUTODOXER. Acesta colectează date sensibile din calculatoarele infectate și le trimite către Claude Opus 4.6 de la Anthropic. Modelul de inteligență artificială analizează apoi informațiile și le clasează după valoare.
Culture picks
 Binance redeschide retragerile după hack de 600 milioane $
 Minerii de Bitcoin au înregistrat venituri record în mijlocul turbulenței pieței
 Aplicații 'Plătește-ca-să-joci' au intrat în top 5 pe App Store
 OpenAI vrea să impună limite de viteză pentru IA de frontieră
Modul de funcționare este direct: malware-ul construiește mai întâi un pachet structurat de dovezi din sistemul victimei. Captură credentiale, date din browser și înregistrări financiare. Acest pachet merge la serviciul de IA pentru evaluare. Modelul întoarce o listă prioritară cu cele mai valoroase elemente furate.
De ce se șterge singur?
Utilizarea modelelor de limbaj mari în malware marchează o schimbare notabilă în strategia atacurilor cibernetice. În loc de a exfiltră doar date brute, VOLTA-AUTODOXER folosește IA pentru a interpreta și prioritiza informațiile furate. Această abordare permite atacatorilor să se concentreze mai întâi pe țintele cu cea mai mare valoare. Analiza cu IA ajută la determinarea care credentiale sau conturi financiare merită cel mai mult să fie compromise.
După ce încheie evaluarea cu sprijin de IA, VOLTA-AUTODOXER execută o rutină de auto-ștergere. Acest comportament face analiza forensică mai dificilă pentru echipele de securitate. Malware-ul înlătură fișierele și intrările din registrul său, lăsând urme minime. Acest mecanism de auto-curățire reduce fereastra de detecție.
Ce este VOLTA-AUTODOXER? VOLTA-AUTODOXER este un infostealer pentru Windows care folosește IA-ul Claude de la Anthropic pentru a analiza și clasifica datele furate de la victimă după valoare, înainte de a se șterge singur.
Întrebări frecvente
Cum folosește malware-ul IA-ul? Malware-ul trimite un pachet structurat de dovezi către Claude Opus 4.6. Modelul de IA procesează datele și întoarce o listă prioritară cu cele mai valoroase active.
Ce se întâmplă după analiza cu IA? Malware-ul șterge propriile fișiere și intrări din registrul, făcând mai dificilă detecția și analiza infecției pentru cercetătorii de securitate.