Ce prevede Regulamentul (UE) 2024/2847?
Un incident cibernetic care afectează un produs software sau un echipament conectat și compromite datele cu caracter personal poate duce la obligații multiple de raportare.
Culture picks
 Platforma AI Character.AI intră în faliment după probleme majore
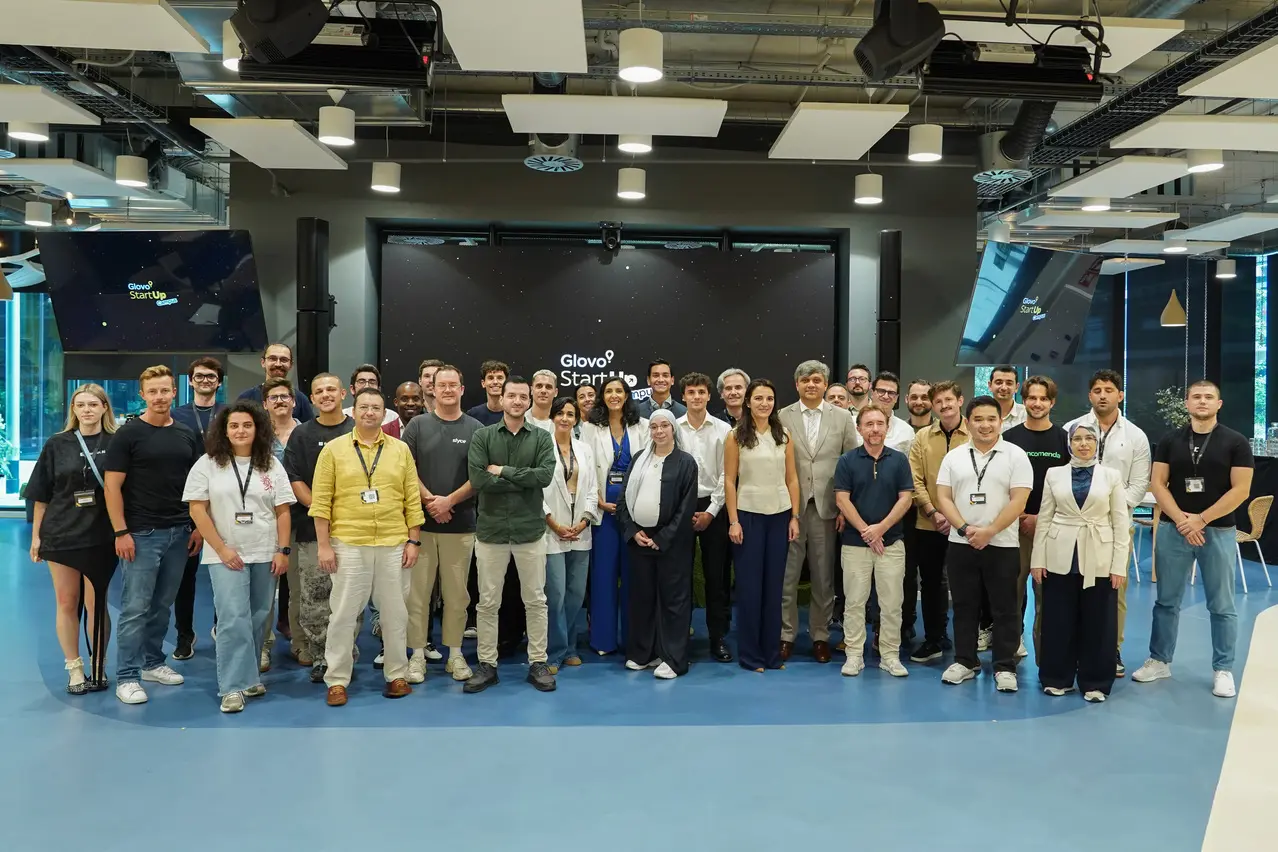 .lumen câștigă competiția din cadrul Glovo Startup Campus de la Barcelona
 Firma israeliană a folosit reclame online pentru a spiona utilizatori de internet
 Atac cibernetic la Depozitarul Central! Vizată o aplicație-cheie pentru investitori
În funcție de produs, de organizațiile implicate și de severitatea incidentului, acesta poate fi reglementat de Cyber Resilience Act (CRA), GDPR și NIS 2 sau, pentru entitățile din sectorul financiar, DORA - fiecare cu propriile sale termeni și autorități competente.
Obligațiile pot fi atribuite unor actori diferiți: producătorului produsului vulnerabil și organizațiilor care îl utilizează. Începând cu 11 septembrie 2026, a fost adăugat un nou set de notificări cu aplicarea obligațiilor de raportare prevăzute de ARC. În acest scenariu, primele ore nu se câștigă prin viteză, ci prin pregătire.
Ce cer autoritățile conform Regulamentului (UE) 2024/2847?
Organizațiile care au stabilit în prealabil cine califică incidentul, la ce criterii și în ce ordine autoritățile sunt notificate pot îndeplini toate termenele.
În conformitate cu Regulamentul (UE) 2024/2847, autoritățile de reglementare și de reglementare reglementă producătorii de software și de echipamente conectate - de la sisteme de operare și aplicații până la routere, camere de supraveghere sau aparate inteligente de acasă - să raporteze vulnerabilități exploatate activ și incidente grave care afectează securitatea produselor lor, indiferent de proveniența informațiilor. Excepțiile sunt categorii reglementate separat, cum ar fi dispozitivele medicale sau vehiculele cu motor.
Raportarea se efectuează prin intermediul unei platforme unice la nivel european, Platformei unice de raportare, administrată de Agenția Uniunii Europene pentru securitate cibernetică (ENISA) și lansată la 11 septembrie.
Notificarea se trimite simultan către ENISA și către echipa de 24 ore pentru prima notificare Pentru vulnerabilitățile exploatate în mod activ și pentru incidentele grave, CRA prevede trei etape de raportare: notificare precoce - în termen de maximum 24 de ore de la informarea, cu statele membre în care produsul a fost disponibil, și, în cazul incidentelor, orice suspectare de infracțiune sau comportament necorespunzător; notificare - în ultimele 72 de ore, cu detalii privind incidentele, inclusiv incidentele destinate și cele care trebuie raportate, și un maxim de 72 de ore pentru vulnerabilitatea care trebuie raportată, cu o notificare de 14 ore pentru utilizarea incidentului, cu o notificare în termen de maximum 72 de ore de la persoanele în cauză, care pot fi puse la dispoziție pentru incidentele relevante, cu o notificare de 72 de ore, cu o notificare la persoanele în cauză, care pot fi puse la dispoziția acestora.
Cui se aplică obligațiile pentru produsele introduse?
Obligațiile se aplică, de asemenea, produselor introduse pe piață înainte de 11 decembrie 2027, dar, potrivit Comisiei Europene, nu exploatațiilor în care producătorii erau localizați înainte de 11 septembrie 2026. Pentru administratorii de software open source, raportarea devine obligatorie începând cu 11 decembrie 2027.
În cazul în care sistemele se suprapun O încălcare a securității care afectează datele cu caracter personal trebuie notificată de către operatorul de date autorității de supraveghere - în România, ANSPDCP - fără întârziere nejustificată și, de obicei, nu mai târziu de 72 de ore, cu excepția cazului în care este puțin probabil să genereze un risc pentru persoanele vizate.
În cazul în care entitatea afectată se încadrează în NIS 2 sau, în sectorul financiar, în DORA, se adaugă notificări suplimentare. Și pragul este diferit: CRA vizează incidentele „severe”, NIS 2 vizează incidentele „semnificative”, iar DORA vizează incidentele „major”.