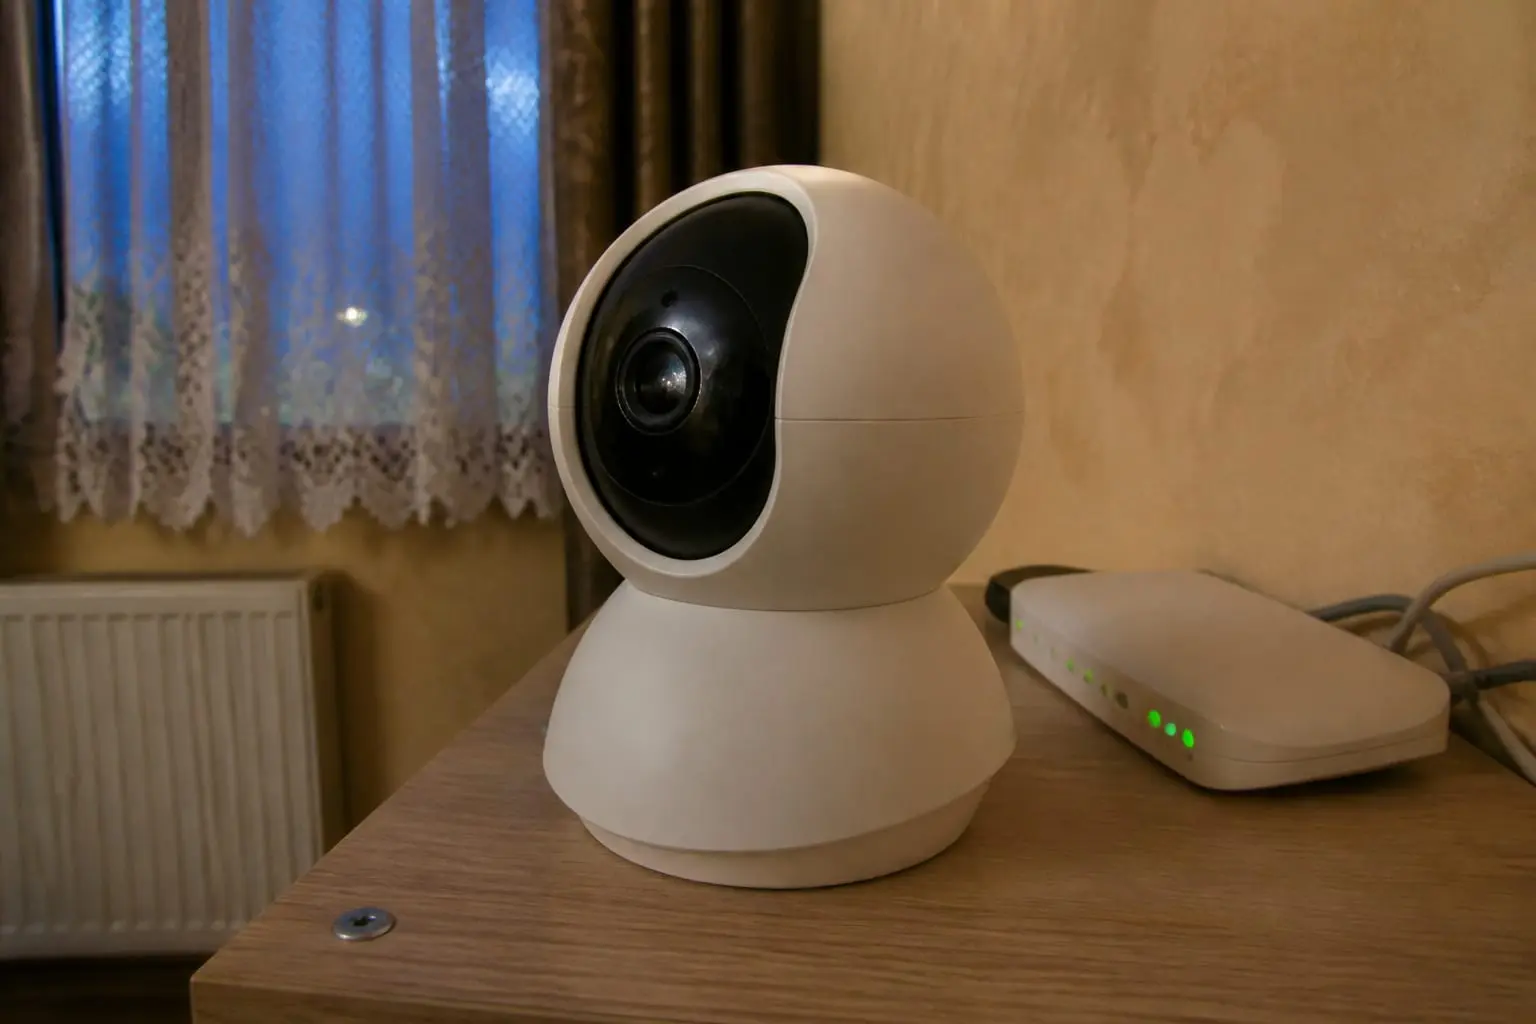
Ce breșe a descoperit auditul OPSWAT?
Breșa de securitate din firmware-ul camerei TP-Link Tapo C200 este un risc serios. Agresorii pot prelua controlul total asupra dispozitivului și îl pot transforma într-un nod de acces pentru rețeaua locală. Problema, identificată recent, rămâne nerezolvată, în timp ce producătorul lucrează la o patch finală. Situația e complicată de faptul că, în paralel, alte două lacune software au fost deja închise printr-o actualizare de firmware lansată luna trecută.
Culture picks
 Centrele de date AI pot accesa mai rapid rețeaua electrică, prin consum flexibil
 Xiaomi a lansat seria Redmi Note 17 pe piața europeană
 Capalo AI, startup finlandez susținut de stat, se lansează pe piața din România
 Asternova Centru investește peste 8 milioane de euro în startup-urile din regiune
Tapo C200, lansat acum câțiva ani, s-a impus ca soluție populară pentru supravegherea la distanță a copiilor sau a animalelor de companie.
Utilizatorii verifică imaginile în timp real prin aplicația mobilă Tapo. Totuși, complexitatea software-ului ascuns sub aceste funcții simple a generat vulnerabilități exploatabile.
Analiza tehnică a fost realizată de OPSWAT, o firmă americană specializată în securitate cibernetică. Experții au examinat amănunțit codul firmware-ului și mecanismele de comunicare locală, descoperind mai multe breșe.
Cea cu impact critic permite atacatorului să compromită integral sistemul. Odată cu obținerea controlului, dispozitivul devine un punct de intrare suplimentar în rețeaua gazdă, facilitând alte operațiuni malicioase.
Două vulnerabilități au fost deja remediate!
Un aspect nedeslușit este necesitatea accesului local pentru exploatarea breșei critice. Reprezentanții OPSWAT nu au confirmat explicit dacă agresorul trebuie să fie fizic prezent în rețeaua proprietarului sau dacă poate acționa la distanță.
Ei continuă colaborarea strânsă cu TP-Link pentru a valida ipotezele și a remedia corect problematica.
În afara defectului principal, auditul a scos în evidență încă două vulnerabilități distincte, deja tratate de producător.
TP-Link a pus la dispoziție o versiune nouă de firmware, disponibilă pentru descărcare și instalare, care acoperă aceste probleme secundare.
Problema se extinde și la modelul C120!
Prima, identificată cu codul CVE-2026-15315, permite obținerea unei sesiuni valide de administrator fără parola corectă. Mecanismul se bazează pe o cale alternativă de autentificare, ocolind verificările standard.
Deși atacatorul trebuie să aibă acces local la rețea, succesul manevrei îi acordă drepturi extinse. După stabilirea conexiunii, agresorul poate modifica neautorizat configurația camerei sau poate executa comenzi cu privilegii ridicate.
A doua vulnerabilitate, CVE-2026-15316, vizează stabilitatea dispozitivului și poate duce la o pană completă a serviciului. Atacatorul trimite către cameră valori criptate de dimensiuni anormal de mari. Din cauza validării insuficiente a datelor, sistemul suferă erori interne, provocând blocarea funcționării sau repornirea necontrolată a unității. Similar, exploatarea presupune interacțiunea directă cu rețeaua locală a camerei.
Problemele de securitate nu se opresc la modelul C200. O deficiență asemănătoare a fost detectată și la camera TP-Link Tapo C120.
Pentru remediere, producătorul a distribuit o actualizare de firmware specifică acestui model. Utilizatorii pot instala patch-ul direct prin interfața aplicației mobile Tapo, asigurându-se că dispozitivele lor sunt protejate împotriva celor mai recente amenințări identificate.