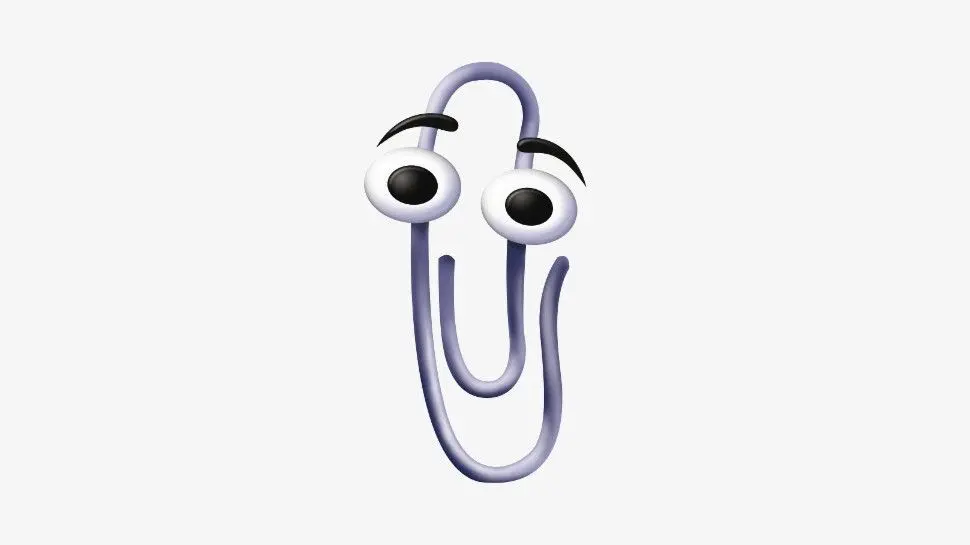
Cum s-a produs intrușinea și ce a fost partajat?
Pe 5 octombrie 2026, contul oficial X al Microsoftului a fost compromis de hackeri, care l-au folosit pentru a promova un token criptomoneda suspicious numit $CLIPPY, având ca mascota asistentul nepopulár Clippy din vechiile versiuni ale Microsoft Office. Intrușinea a avut loc în seara târziu, când contul a început să posteze mesaje care îmi încurajează pe următorii să investească în această monedă meme, fără niciun legătură oficială cu Microsoft.
Culture picks
 Honor pregătește lansarea primului smartphone pliabil cu ecran larg în ianuarie
 Pixel Watch 5 și ediția Steph Curry ajung la prețuri record înainte de Prime Day
 Google confirma: actualizare Android Auto rezolvă problema iconiței de semnal
 Opoziția publică împotriva centrelor de date AI în Statele Unite
Cercetătorii de securitate au identificat rapid activitatea ca neautorizată și au avertizat utilizatorii să nu acceseze linkurile partajate, care duceau către site-uri externe asociate tokenului.
Evenimentul a ridicat imediat preocupări privind securitatea conturilor de rețea sociale ale corporațiilor de profil ridicat și tendința de a exploata marile branduri de încredere în scopuri de scam criptomonede.
Hackerii au accesat contul X al Microsoftului și au început să posteze conținut care să imite anunțurile ufficiale, cu text formatat și linkuri desenate să pară legitime. Postările conținea imagini cu Clippy, personajul animat de hârtie din vechiile versiuni de Office, refolosite pentru a promova tokenul $CLIPPY ca o investiție distractivă sau nostalgică.
Au putut fi distribuite malware prin postări?
Deși tokenul nu avea nicio utilitate reală sau sprijin, utilizarea unui simbol cunoscut al Microsoftului avea scopul de a inducea în eroare utilizatorii crezând că era susținut de companie.
Firma de securitate ProSecurityHackers a detectat prima oactivitate anormală și a rapoartat-o la Microsoft, care a revocat sesiunea și a securizat contul în câteva ore. Nu a fost emis niciun comunicat oficial în momentul intrușinei, dar echipele interne au lansat o investigație pentru a determina cum au fost compromise credențialele.
În afară de promovarea monedei meme, investigații au verificat dacă linkurile din postările hijucatе puteau fi folosite pentru a distribui malware sau pentru a fura date de utilizatori. Deși nu au fost confirmate infecții cu malware legate direct de această scam în momentul respectiv, analistii de securitate au observat că domeniile linkate în postări erau asociate cu infrastructuri de phishing cunoscute și potențial descărcări nocive.
Utilizarea unui brand de încredere precum Microsoft pentru a atrage clicuri crește riscul ca utilizatorii să-și reducă garda și să expună inadvertent informații sensitive.
Experții au subliniat că, chiar dacă scopul principal pare a fi câştigul financiar prin promovarea tokenului, accesul obținut ar fi putut fi exploatat și pentru scopuri mai nocive, inclusiv recoltarea de credențiale sau răspândirea de software malign utilizatorilor neștiinți.
Întrebări frecvente?
Cum au reușit hackerii să acceseze contul X al Microsoftului? Metoda exactă nu a fost publicată, dar astfel de intrușini implică de obicei phishing, stuffing de credențiale sau exploatarea aplicațiilor terce parte conectate cu securitate slabă.
Microsoft este financiar responsabil pentru pierderile cauzate de această scam?
Microsoft nu a acceptat responsabilitatea pentru pierderile utilizatorilor, declarând că compromiterea contului a fost neautorizată și că utilizatorii trebuie să verifice comunicările ufficiale prin canale verificate.
Ce măsuri a luat Microsoft pentru să prevină incidente similare? După breach, Microsoft a resetat jetonii de acces al contului, a revizuat aplicațiile conectate și probabil a întărit protocolele de autentificare, deși măsurile specifice nu au fost detaliate public.