Ce servere sunt expuse?
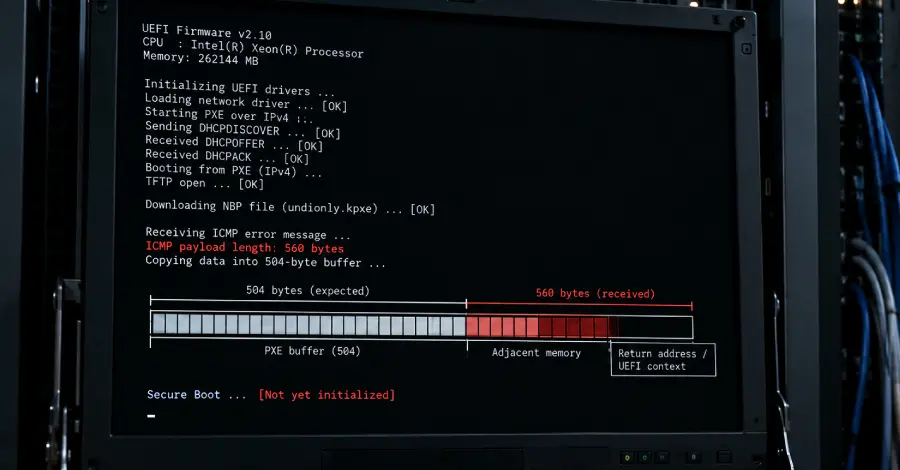
Un defect de 16 ani în EDK II, codul firmware open-source folosit de majoritatea producătorilor de hardware, permite atacatorilor să executeze cod înainte ca sistemul de operare să se încarce. Problema afectează mașinile care se pornesc prin rețea.
Culture picks
 Nvidia lansează Nemotron 3.5 Transcribe: transcriere vocală în 40 de limbi
 iPad mini nou: unde găsești cele mai bune oferte de precomandă
 RapidCanvas cumpără Entytle: IA pentru industria grea
 Physical Intelligence, la valoare de 20 miliarde dolari
Bug-ul se ascunde în stratul de firmware UEFI, care rulează primul când un calculator se pornesc. Atacatorii pot exploata-l pentru a rula cod malițios înainte ca Secure Boot să devină activ.
Asta le dă o fereastră de timp să planteze backdoars-uri sau să fure credențiale.
Defectul se declanșează doar în secvențele de pornire prin rețea. Pornirile locale de pe disc nu sunt afectate.
Cum exploatează atacatorii fereastra de timp?
Asta limitează suprafața de atac la servere și stații de lucru configurate să încarce OS-ul de pe un server de rețea.
EDK II e proiectul open-source standard din spatele majorității implementărilor de firmware UEFI.
Deoarece bug-ul a existat timp de 16 ani, multe sisteme deja instalate rămân vulnerabile. Producătorii au lansat deja patch-uri, dar hardware-ul mai vechi poate încă să poarte codul nepatchuit.
Atacatorii trebuie să intercepteze sau să falsifice procesul de pornire prin rețea.
Cum exploatează atacatorii defectul de 16 ani din EDK II?
Pot injecta cod în calea de execuție a firmware-ului înainte ca OS-ul să se încarce. Această acces timpuri ocolește multe controale de securitate la nivel de OS.
Defectul a fost identificat în stack-ul de pornire prin rețea al EDK II. Permite execuția de cod într-un context privilegiat de firmware. Odată exploatat, atacatorul dobândește control înainte ca orice mecanism de securitate al OS-ului să se activeze.
E pe risc calculatorul meu de birou? Doar dacă se pornesc prin rețea. Majoritatea calculatoarelor de birou se pornesc de pe stocare locală și nu sunt afectate de acest defect specific.
Cum verific dacă sistemul meu e vulnerabil? Verifică versiunea firmware-ului în comparație cu eliberările de patch de la producător. Majoritatea producătorilor de hardware au emis actualizări care închid bug-ul de 16 ani.