Cum a funcționat schemul?
Un businessman din Statele Unite, Zohar Pinhasi, a fost înculpat de fraudă după ce a vândut instrumente false de decriptare ransomware. Schemul a început în începutul anului 2026 și a visat firmele care plătiseră sume mari pentru a recupera datele blocate.
Culture picks
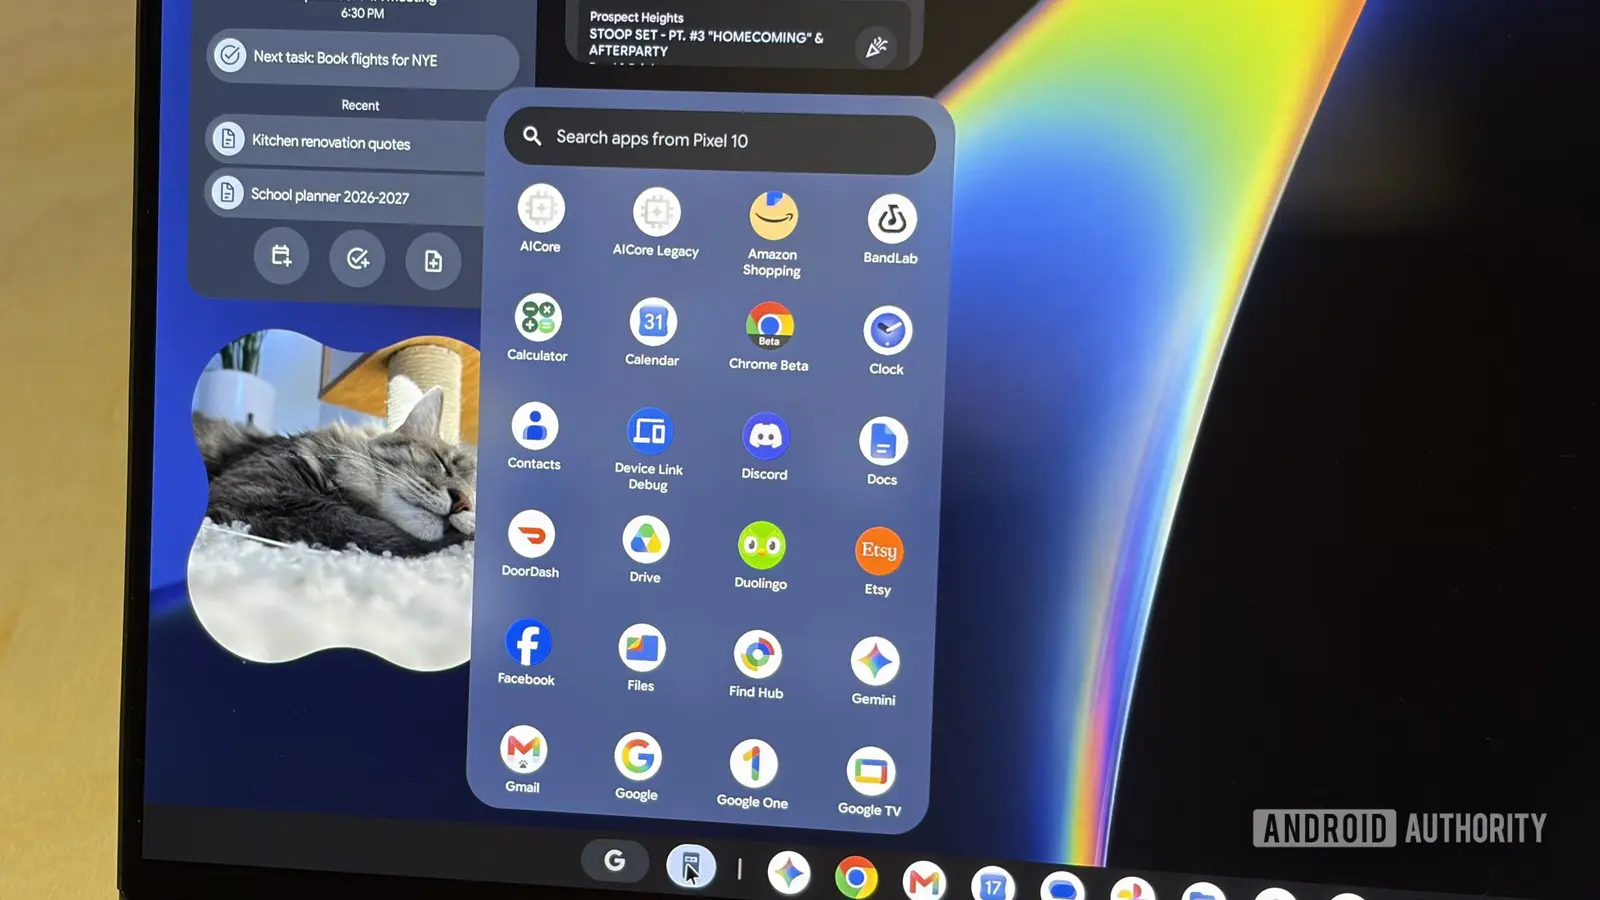 De ce nu se mai conectează telefoanele Pixel la Chromebookuri?
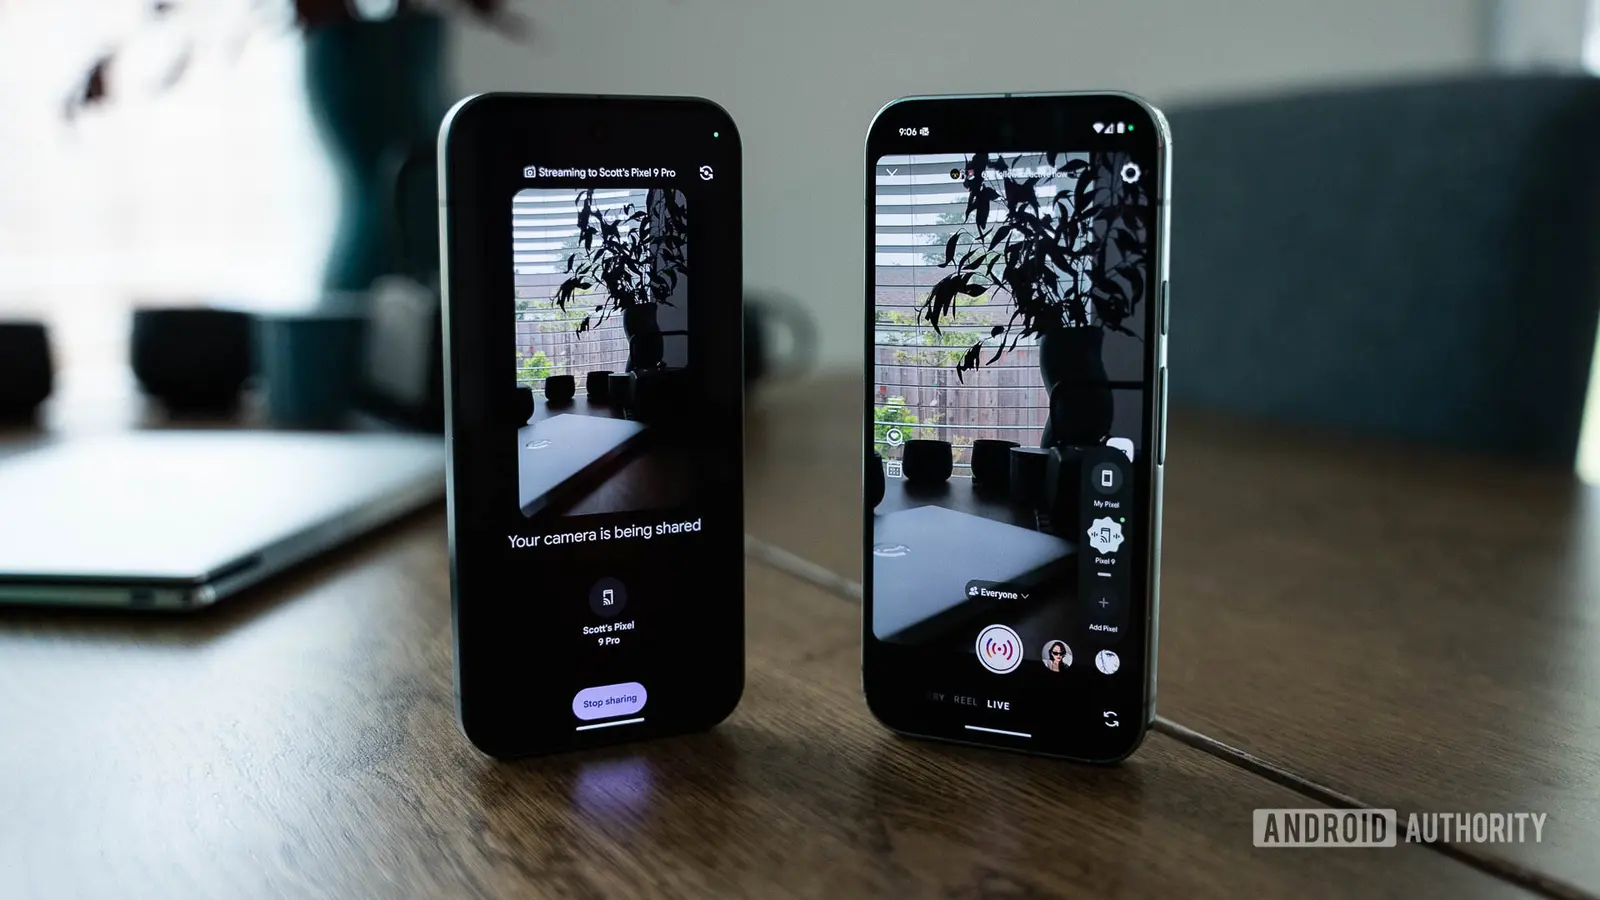 Google extinde funcția Connected Camera pentru telefoanele Pixel în aplicații profesionale
 OpenAI a recuperat terenul în codare: cum a înfrățat Anthropic pe piața business
 Universal Quantum strălucește cu peste 100 de milioane de dolari în Series
Procurorii spun că Pinhasi a plătit banda originală de hackeri pentru a obține cheile de decriptare, apoi le-a revendit cu o marcă mare de profit.
Compania sa, bazată în New York, promisa „recuperare rapidă” pentru firmele atacate de ransomware. Victimele au platit în medie 500.000 de dolari pentru cheile de decriptare, doar pentru a primi software ineficace sau care cerea plăți suplimentare.
Investigatori au descoperit că facturile lui Pinhasi lista un cost de 1.000.000 de dolari pentru aceleași chei, generând un profit de 11 milioane de dolari în mai multe cazuri.
Frauda se bazează pe un proces în două etape. În primul rând, Pinhasi a plătit banda de ransomware pentru a obține cheia de decriptare. Apoi a comercializat acea cheie ca o soluție proprietară, cerând de clienți sume mult mai mari decât ransomul original. Li-a spus că cheile sunt excludente și că software-ul companiei garantează o restaurare sigură a datelor.
Ce înseamnă acest caz pentru firme?
Autoritățile au urmat plățile printr-o serie de conturi shell.
Bani recuperați au fost reinjectaţi în reţeaua criminală, permițând bandei să continue să extorteze alte victime. Facturile lui Pinhasi menționau servicii detaliate de „asistență tehnică” și „personalizare”, care în mare parte erau fabricate.
Companiile victime ale acestei scheme pot confrunta pierderi de date continuă și costuri juridice suplimentare.
Experții în securitate cibernetică avertizează că incidentul subliniază necesitatea de a verifica autenticității instrumentelor de decriptare. Organizatiile ar trebui să caute validare independentă înainte de a plăti pentru servicii de recuperare.
Cazul evidențiază de asemenea o tendință mai largă: hackerii colaboră tot mai des cu intermediari care promite soluții rapide.
De ce au plătit victimele 500.000 de dolari pentru chei false?
Autoritățile se concentrează acum pe disruptarea acestor intermediari pentru a reduce impactul global al atacurilor ransomware.
Q: Cum poate o firmă verifica legitimitatea unui instrument de decriptare?
A: Verifică recenzii independente, confirmează acreditările furnizorului și testează instrumentul într-un mediu non-critic înainte de implementare completă.
Q: Ce sancțiuni se aplică lui Pinhasi? A: Se confruntă cu acusări federale de fraudă care pot duce la până la zece ani de închisoare și ordinuri de restituție pentru victime.
Q: Va profita banda de ransomware de această scheme? A: Da, banda a primit plățile originale de ransom, pe care le poate folosi pentru a finana atacuri viitoare.